
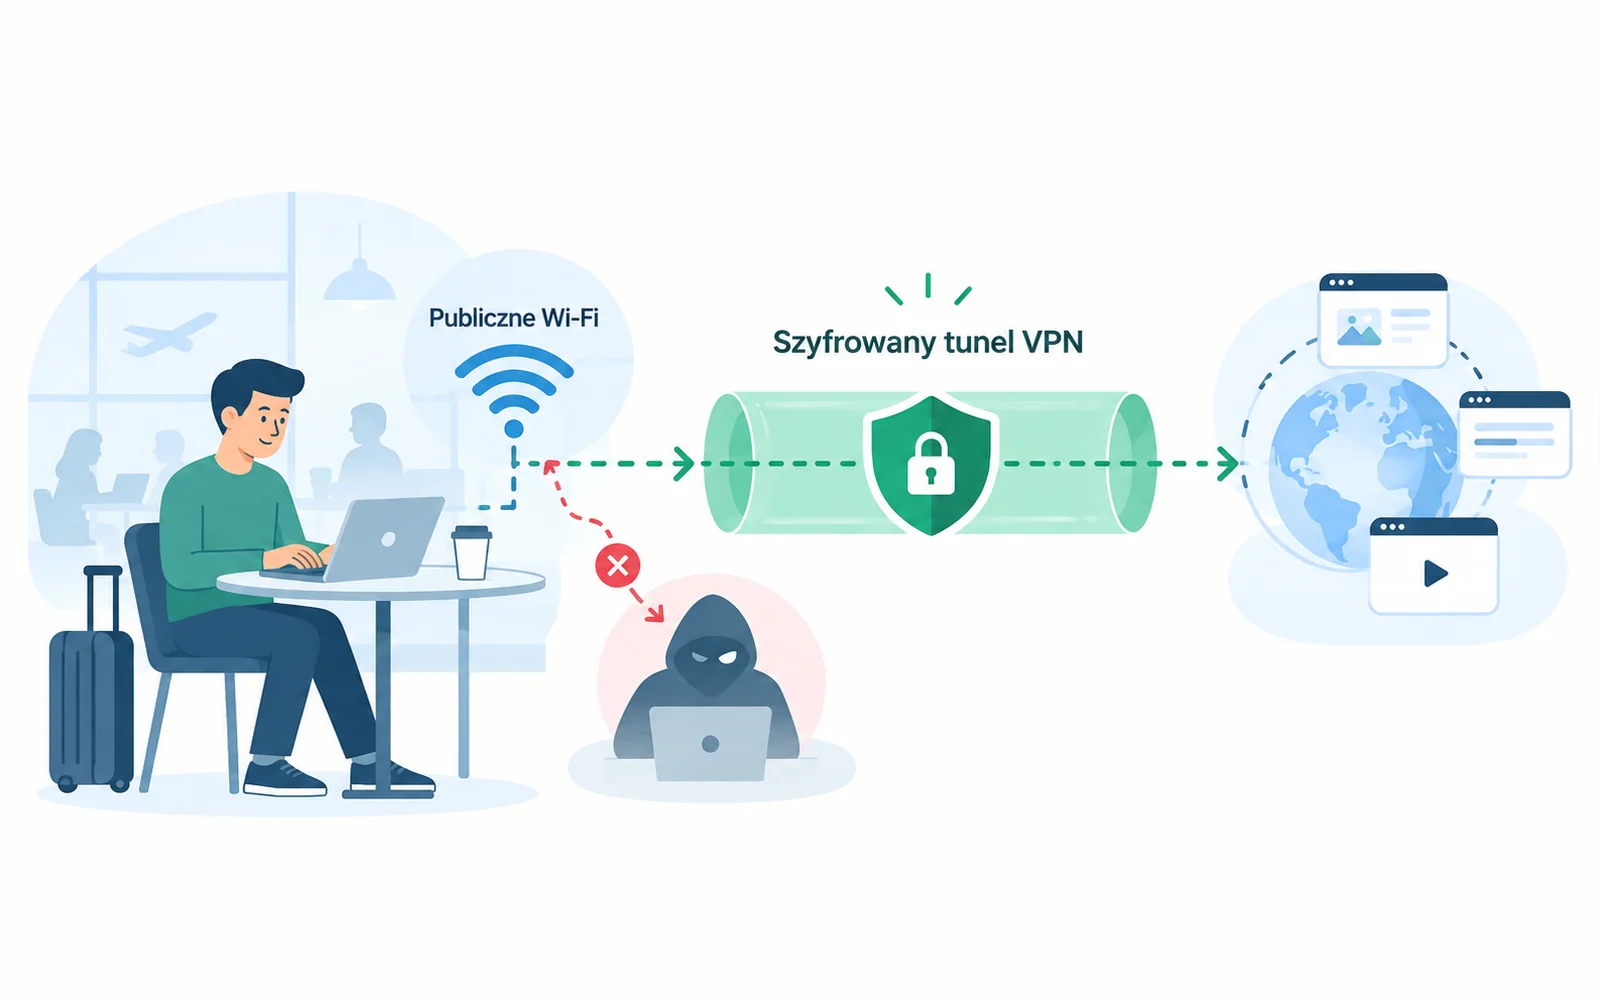
Publiczne Wi‑Fi nie jest dziś automatycznie „niebezpieczne bez VPN”. Większość współczesnych witryn używa HTTPS, które chroni treść komunikacji pomiędzy przeglądarką a serwerem. Dzięki powszechnemu szyfrowaniu korzystanie z publicznych hotspotów jest zwykle bezpieczniejsze niż kilkanaście lat temu.
VPN nadal ma jednak konkretną rolę: tworzy dodatkowo chroniony odcinek pomiędzy urządzeniem a serwerem VPN i ogranicza informacje o ruchu dostępne operatorowi hotspotu. Nie zastępuje HTTPS, nie potwierdza tożsamości strony i nie chroni przed phishingiem.
Co chroni HTTPS w publicznym Wi‑Fi?
TLS, na którym opiera się HTTPS, ma zapewniać poufność i integralność danych pomiędzy klientem a serwerem, chroniąc po ustanowieniu bezpiecznego kanału przed podsłuchem i modyfikacją treści.
Jeśli otwierasz poprawnie działającą stronę HTTPS, osoba kontrolująca lokalny hotspot nie powinna móc po prostu odczytać hasła lub treści formularza z ruchu sieciowego. To ważna zmiana względem czasów, gdy duża część sieci WWW działała po nieszyfrowanym HTTP.
Co dodaje VPN?
VPN szyfruje ruch objęty tunelem na odcinku urządzenie–serwer VPN. Operator hotspotu widzi wtedy przede wszystkim połączenie z infrastrukturą VPN oraz metadane takie jak czas i wielkość transmisji, zamiast bezpośrednich połączeń aplikacji do każdego celu.
To ogranicza informacje o ruchu dostępne obserwatorowi lokalnej sieci. Jednocześnie część zaufania przechodzi na operatora VPN, który kończy tunel i przekazuje ruch dalej. HTTPS nadal ma własną rolę, bo chroni treść aplikacyjną aż do serwisu docelowego.
Czego VPN nie rozwiązuje w publicznej sieci?
Fałszywy hotspot
Możesz połączyć się z siecią o nazwie podobnej do hotelowej lub lotniskowej, ale kontrolowanej przez kogoś innego. VPN ogranicza część konsekwencji lokalnego podsłuchu po zestawieniu tunelu, ale nie mówi, czy wybrałeś właściwy hotspot.
Phishing i fałszywe strony logowania
VPN nie odróżnia prawdziwej strony banku od dobrze podrobionej domeny. Jeżeli użytkownik wpisze dane na fałszywej stronie HTTPS, połączenie może być poprawnie szyfrowane — tyle że do atakującego.
Złośliwe oprogramowanie i podatne urządzenie
Tunel nie usuwa malware, nie aktualizuje systemu i nie naprawia podatnej aplikacji. Bezpieczeństwo urządzenia nadal zależy od aktualizacji, ustawień zapory i sposobu korzystania z sieci.
Dane związane z kontem i przeglądarką
VPN może zmienić publiczny adres widziany przez serwis, ale nie usuwa zalogowanej sesji, cookies ani fingerprintingu. Te ograniczenia opisuje artykuł Co zmienia VPN, a czego nie ukrywa?.
Czy publiczne Wi‑Fi może modyfikować ruch?
Nieszyfrowany HTTP jest podatny na podsłuch i modyfikację przez podmiot znajdujący się na trasie. HTTPS ma chronić integralność treści i wykrywać taką ingerencję.
W praktyce captive portal może przechwycić pierwsze nieszyfrowane żądanie, aby wyświetlić stronę logowania do hotspotu. To nie jest to samo co przełamanie TLS. Po zalogowaniu warto sprawdzić, czy właściwe strony działają po HTTPS i nie ignorować ostrzeżeń certyfikatu.
Kiedy VPN w publicznym Wi‑Fi ma największy sens?
- Korzystasz z wielu aplikacji, nie tylko przeglądarki, i chcesz mieć wspólny chroniony odcinek do serwera VPN.
- Nie chcesz, aby operator hotspotu bezpośrednio widział cele całego ruchu objętego tunelem.
- Łączysz się z firmową siecią lub zasobami, które wymagają VPN.
- Potrzebujesz spójnego punktu wyjścia niezależnie od odwiedzanej sieci lokalnej.
Kiedy VPN nie jest pierwszą rzeczą do naprawy?
Jeżeli przeglądarka ostrzega o błędnym certyfikacie, urządzenie jest nieaktualne albo logujesz się do podejrzanej domeny, włączenie VPN nie usuwa tego problemu.
Podobnie przy własnej transmisji mobilnej nie występuje lokalny operator przypadkowego hotspotu, choć nadal obowiązują zwykłe zasady bezpieczeństwa kont, HTTPS i aktualizacji.
Praktyczna procedura przed korzystaniem z hotspotu
- Potwierdź nazwę właściwej sieci u operatora miejsca, jeśli masz wątpliwości.
- Nie ignoruj ostrzeżeń certyfikatu HTTPS.
- Po zalogowaniu do hotspotu włącz VPN i potwierdź połączenie. Dopiero wtedy rozpocznij zadania wymagające tunelu. Wcześniejszy ruch nie był przez niego chroniony.
- Sprawdź publiczny IP, DNS i pozostałe sygnały, jeżeli ważne jest potwierdzenie działania.
- Po zakończeniu usuń sieć z automatycznego łączenia, jeśli nie chcesz, aby urządzenie łączyło się z nią w przyszłości.
Podsumowanie
HTTPS już chroni treść większości współczesnych połączeń webowych w publicznym Wi‑Fi. VPN dodaje chroniony odcinek do serwera VPN i ogranicza informacje o ruchu dostępne operatorowi hotspotu.
Nie należy jednak traktować go jako tarczy przed każdym ryzykiem hotspotu. Fałszywa strona, złośliwa aplikacja, błędny certyfikat czy przejęte konto pozostają problemem niezależnie od tunelu.