
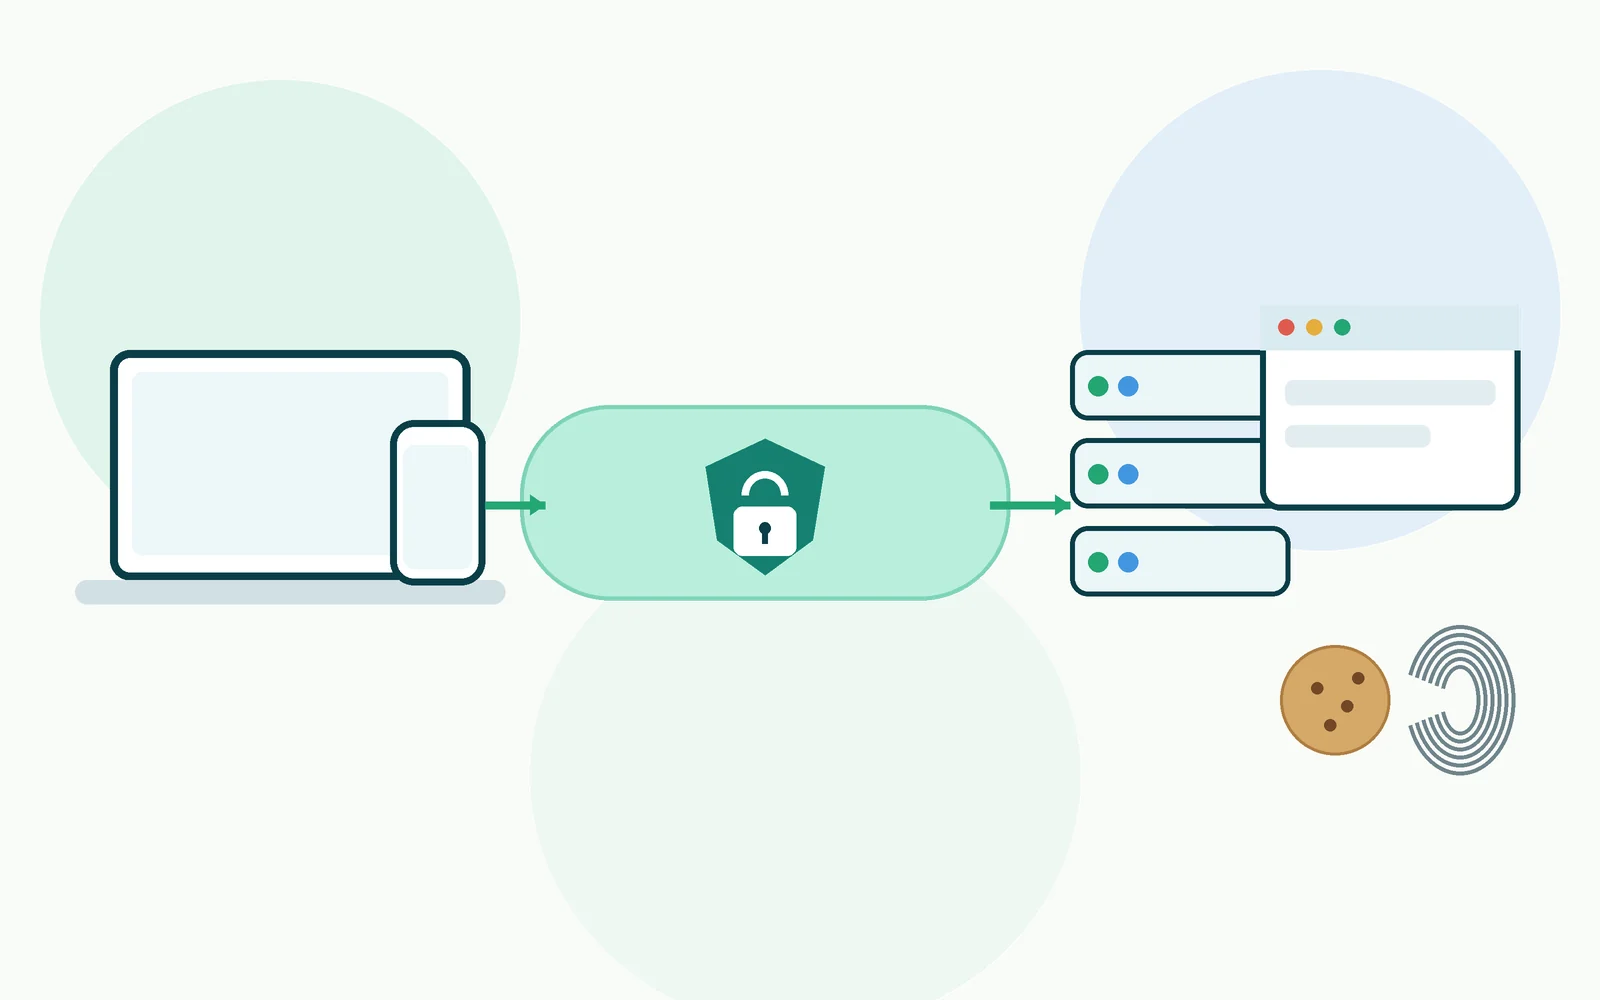
VPN nie ukrywa „wszystkiego”. Zmienia przede wszystkim trasę ruchu objętego tunelem i zwykle publiczny adres widziany przez serwis docelowy. Reszta zależy od tego, kto obserwuje połączenie.
Najłatwiej uporządkować temat, rozdzielając operatora dostępu, operatora VPN, serwis internetowy i resolver DNS. Każdy z nich znajduje się w innym miejscu ścieżki i może otrzymywać inne informacje.
Kto co widzi po włączeniu VPN?
| Punkt obserwacji | Co zmienia VPN | Co może nadal być widoczne |
|---|---|---|
| Operator lokalnej sieci / ISP | Ruch objęty tunelem jest kierowany do serwera VPN i chroniony na tym odcinku. | Połączenie z infrastrukturą VPN, czas i wielkość transmisji oraz ruch pozostawiony poza tunelem. |
| Operator VPN | Kończy tunel i przekazuje ruch dalej. | Informacje techniczne potrzebne do obsługi połączenia i przekazania ruchu. Treść poprawnie działającego HTTPS pozostaje chroniona do serwisu docelowego. |
| Serwis internetowy | Zwykle widzi adres wyjściowy VPN zamiast bezpośredniego adresu użytkownika. | Konto, cookies, dane aplikacyjne, część cech przeglądarki i informacje świadomie przekazane przez użytkownika. |
| Resolver DNS | Może zostać zmieniony przez klienta VPN albo konfigurację systemu. | Zapytania, które faktycznie do niego docierają. |
Co zmienia się dla operatora Internetu?
Operator nadal zapewnia fizyczne połączenie z Internetem. Gdy ruch znajduje się w tunelu, operator nie otrzymuje go w takiej samej postaci jak przy bezpośrednim połączeniu aplikacji z serwisem. Widzi natomiast komunikację z infrastrukturą VPN oraz metadane transportowe, takie jak czas i wielkość transmisji.
Ruch skierowany poza VPN może nadal korzystać ze zwykłej trasy. Dlatego przy split tunnelingu widoczność operatora może być inna dla różnych aplikacji.
Co może obserwować operator VPN?
Serwer VPN jest punktem zakończenia tunelu. Odbiera ruch klienta i przekazuje go dalej, więc infrastruktura operatora zna adres użyty do zestawienia połączenia oraz informacje techniczne potrzebne do routowania i obsługi transmisji.
Nie oznacza to automatycznie dostępu do treści komunikacji z witryną. Jeśli aplikacja używa poprawnie zestawionego HTTPS, TLS nadal chroni dane aplikacyjne pomiędzy klientem a serwisem docelowym.
Trzeba też oddzielić możliwość technicznej obserwacji od utrwalania danych. To, czy operator zapisuje informacje, w jakim zakresie i jak długo, jest osobną kwestią polityki, implementacji i wymogów prawnych. Deklaracja „no-logs” dotyczy logowania, a nie tego, czy infrastruktura w ogóle obsługuje metadane potrzebne do działania połączenia.
Co zmienia się dla strony internetowej?
Dla ruchu wychodzącego przez VPN najbardziej widoczną zmianą jest zwykle publiczny adres IP. Strona otrzymuje połączenie z infrastruktury VPN zamiast z bezpośredniego punktu wyjścia użytkownika. Możesz to sprawdzić na stronie Moje IP.
Serwis nadal może jednak rozpoznawać użytkownika innymi sposobami. Zalogowane konto pozostaje tym samym kontem, a cookie sesyjne nie znika tylko dlatego, że zmienił się adres IP. Szczegóły opisuje artykuł VPN, cookies i fingerprinting — czego VPN nie usuwa?.
DNS: resolver, trasa i szyfrowanie to trzy różne rzeczy
Przy DNS łatwo połączyć w jeden temat trzy niezależne kwestie. Wybór resolvera mówi, który serwer odpowiada na pytania DNS. Trasa do resolvera mówi, którędy biegnie połączenie z tym serwerem. Szyfrowanie zapytań, na przykład DNS over HTTPS, określa sposób ochrony komunikacji DNS.
DoH przenosi zapytania DNS przez HTTPS, ale z samego użycia DoH nie wynika, czy połączenie do resolvera biegnie tunelem VPN czy poza nim. Podobnie inna nazwa lub adres dostawcy DNS w wyniku nie wystarcza do odtworzenia całej trasy.
Jeśli chcesz zrozumieć różnicę między publicznym adresem, adresem lokalnym i resolverem, zobacz Publiczny IP, prywatny IP i adres resolvera DNS. Samą infrastrukturę resolverów możesz obserwować w teście DNS.
VPN nie zmienia wszystkich sposobów ustalania lokalizacji
Adres wyjściowy VPN może zmienić przybliżoną lokalizację przypisaną do IP. To inny mechanizm niż lokalizacja udostępniana przez urządzenie. Jeżeli aplikacja otrzymuje dane lokalizacyjne z systemu za zgodą użytkownika, zmiana adresu IP nie musi zmienić informacji z tego źródła.
IPv4 i IPv6 mogą zachowywać się inaczej
Urządzenie może korzystać z obu rodzin IP, a ich routing nie musi być identyczny. VPN może obsługiwać IPv4 i IPv6, blokować jedną rodzinę albo działać w sieci bez dostępnego IPv6. Wynik dla jednej rodziny nie opisuje automatycznie drugiej.
Test IPv4 i IPv6 wykonuje oddzielne próby i pozwala zobaczyć oba wyniki.
Jak sprawdzić zakres w swojej konfiguracji?
Zacznij od publicznego adresu, a następnie uruchom pełny test VPN. Jeśli wynik DNS albo IPv6 odbiega od oczekiwań, przejdź do osobnego narzędzia dla tej części konfiguracji.
Procedurę krok po kroku opisuje poradnik jak sprawdzić, czy VPN działa. Mechanizm samego tunelu wyjaśnia artykuł Co to jest VPN i jak działa tunel VPN?.
Podsumowanie
VPN zmienia trasę ruchu i punkt wyjścia, ale nie usuwa wszystkich informacji dostępnych po drodze. Operator VPN kończy tunel i przekazuje ruch dalej, HTTPS nadal chroni własną warstwę komunikacji, a logowanie danych jest osobną decyzją operatora.
Praktyczne pytanie brzmi: jakie informacje chcesz ograniczyć i przed którym obserwatorem? Dopiero wtedy można ocenić, czy zakres VPN odpowiada temu wymaganiu.