
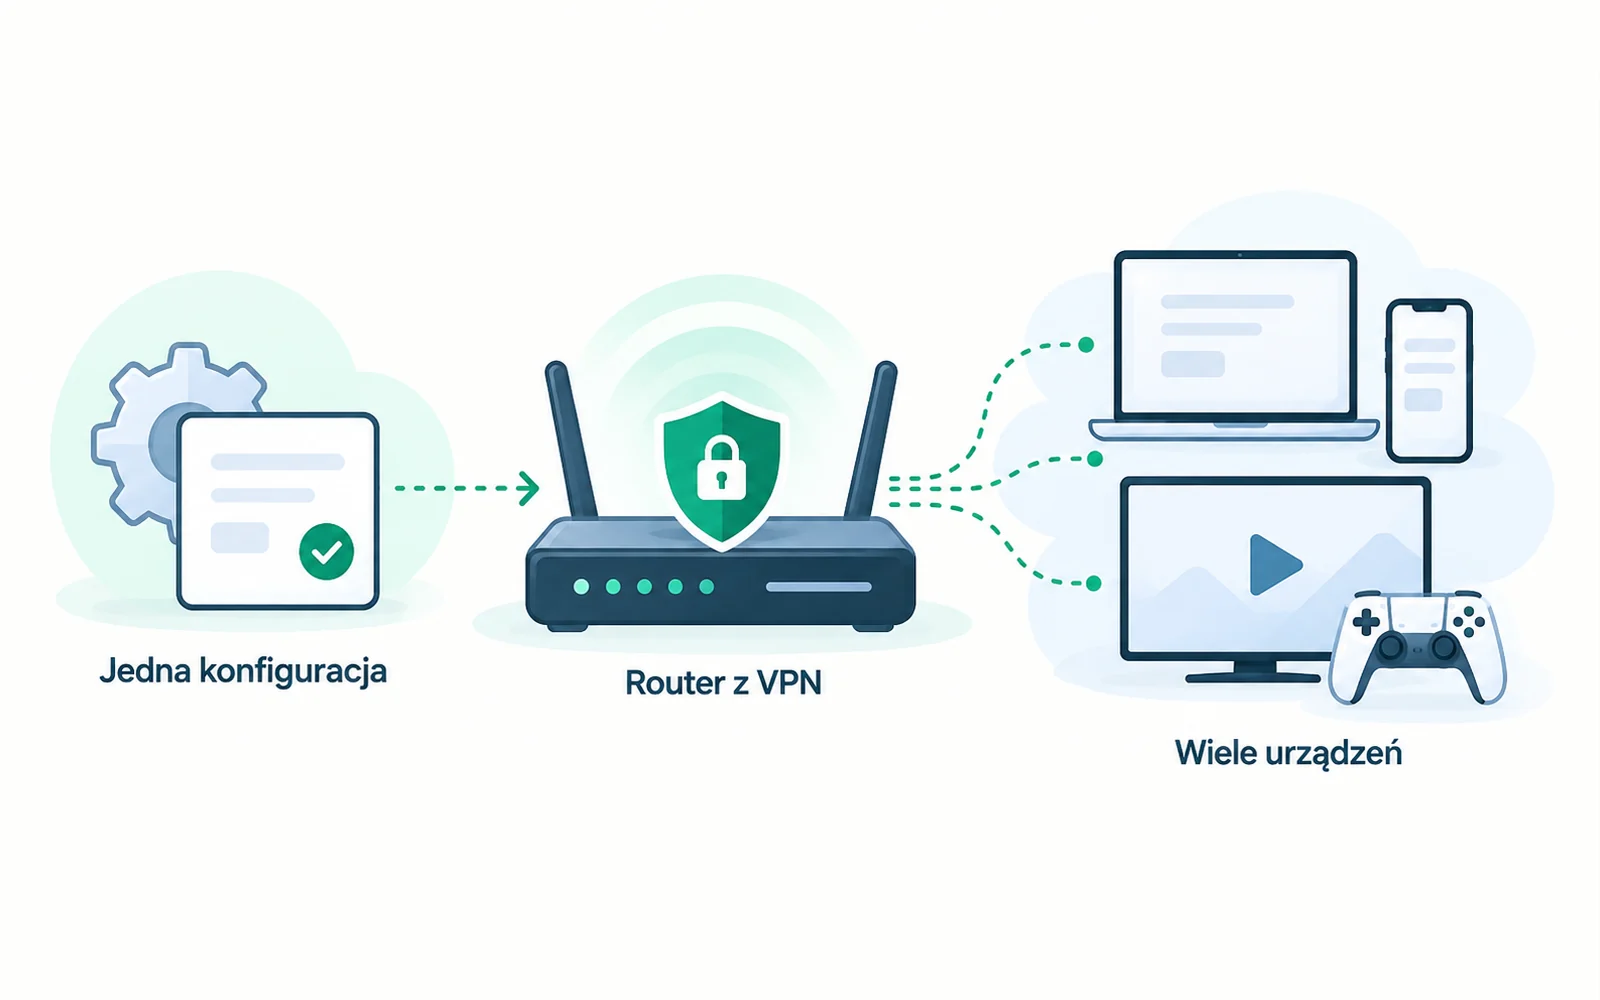
VPN na routerze oznacza, że tunel zestawia router, a nie każda aplikacja lub urządzenie osobno. Dzięki temu telewizor, konsola, dekoder czy inne urządzenie bez klienta VPN może korzystać z połączenia wychodzącego przez serwer VPN.
To rozwiązanie wygodne dla całej sieci, ale ma inną charakterystykę niż aplikacja na laptopie czy telefonie. Wydajność zależy od sprzętu routera, a zmiana serwera lub wyłączenie VPN dla jednego urządzenia może wymagać dodatkowych reguł.
Jak działa VPN na routerze?
Router pełni rolę klienta VPN. Zestawia tunel z serwerem dostawcy i kieruje przez niego ruch wybranych urządzeń lub podsieci. Dla urządzenia w domu router nadal jest zwykłą bramą sieciową — nie musi wiedzieć, że dalej działa VPN.
Tunel zaczyna się na routerze, nie na laptopie czy telewizorze. Odcinek urządzenie–router pozostaje częścią sieci lokalnej i wymaga własnych zabezpieczeń, np. poprawnie skonfigurowanego Wi‑Fi. Routerowy VPN nie zastępuje ochrony LAN-u.
OpenWrt pokazuje taki model dla WireGuard: router ma własny interfejs VPN, peer serwera i reguły routingu. ASUS VPN Fusion stosuje podobną ideę w interfejsie producenta i może kierować wybrane urządzenia przez różne profile VPN.
Sprawdź, czy router ma właściwą funkcję VPN
W specyfikacji szukaj funkcji VPN client dla protokołu, którego wymaga dostawca. Sam napis „VPN” nie wystarcza. Router może oferować wyłącznie serwer VPN do zdalnego dostępu albo funkcję VPN passthrough, która tylko przepuszcza określony ruch.
ASUS wprost rozdziela klienta, serwer i passthrough; ten ostatni nie oznacza, że router potrafi sam zestawić tunel jako klient. Przed zakupem lub konfiguracją sprawdź więc obsługiwany typ klienta oraz format konfiguracji dostarczany przez usługę VPN.
Największa zaleta: urządzenia bez aplikacji VPN
Smart TV, konsola, odtwarzacz multimedialny czy proste urządzenie IoT często nie pozwalają zainstalować klienta VPN. Jeżeli ich ruch ma przechodzić tunelem, router może zrobić to w ich imieniu.
Nie każde urządzenie musi korzystać z tego samego wyjścia do Internetu. Niezależnie od tego podziału sprawdź, czy reguły routera zachowują potrzebny dostęp do drukarki, NAS-a i panelu administracyjnego.
Jedna konfiguracja dla wielu urządzeń
Drugą zaletą jest centralizacja. Zamiast konfigurować pięć laptopów i trzy urządzenia multimedialne, można utrzymywać jeden profil na routerze.
Ograniczenie jest równie oczywiste: awaria lub błędna reguła na routerze wpływa na całą grupę urządzeń. Przy aplikacji lokalnej problem jest zwykle ograniczony do jednego hosta.
Czy router spowolni VPN?
Może. Szyfrowanie i obsługa tunelu wymagają pracy procesora. Router zaprojektowany głównie do prostego NAT i Wi‑Fi może nie osiągnąć przez VPN takiej przepustowości jak nowoczesny komputer lub telefon.
Nie da się podać jednej wartości „ile Mbps obsłuży router” na podstawie samego protokołu. Znaczenie mają CPU, implementacja firmware, protokół, liczba równoczesnych połączeń i pozostałe zadania routera.
WireGuard często ma niższy narzut implementacyjny niż rozbudowane konfiguracje OpenVPN, ale rzeczywistą wydajność trzeba sprawdzić na konkretnym modelu sprzętu.
WireGuard czy OpenVPN na routerze?
Jeżeli firmware obsługuje oba protokoły i dostawca udostępnia konfigurację, wybór zależy od wymagań.
- WireGuard ma prostszy model konfiguracji i pracuje nad UDP.
- OpenVPN oferuje więcej opcji oraz możliwość TCP, co może pomóc w niektórych restrykcyjnych sieciach.
Nie warto jednak wybierać protokołu wyłącznie na podstawie teorii. Firmware producenta może implementować jedną opcję lepiej od drugiej, a starszy router może nie obsługiwać WireGuard wcale.
Różnice protokołów opisuje szerzej artykuł WireGuard, OpenVPN i IKEv2 — czym różnią się protokoły VPN?.
Co z urządzeniami, które nie powinny korzystać z VPN?
To zależy od możliwości firmware. Prostsza konfiguracja może kierować cały ruch LAN-u przez jeden tunel. Bardziej rozbudowane systemy, takie jak OpenWrt lub funkcje typu VPN Fusion, pozwalają tworzyć reguły dla konkretnych urządzeń albo podsieci.
To jest odpowiednik split tunnelingu na poziomie routera. Zamiast wybierać aplikacje, wybierasz zwykle urządzenia, adresy lub sieci. Zasada pozostaje ta sama: część ruchu idzie przez VPN, a część zwykłą trasą. Mechanizm i konsekwencje takiego podziału opisuje szerzej artykuł Split tunneling — jak działa i kiedy ma sens?.
VPN na routerze a dostęp do sieci lokalnej
Router nadal musi obsługiwać LAN, DHCP, DNS i lokalne połączenia urządzeń. Błędne reguły mogą utrudnić dostęp do drukarki, NAS-a albo panelu administracyjnego.
Dlatego pełny tunel na routerze wymaga sprawdzenia nie tylko publicznego IP, ale także komunikacji lokalnej. W konfiguracji OpenWrt kluczowe są routing i reguły firewalla.
Co z IPv6 i DNS?
To dwa częste miejsca, w których konfiguracja routera może być niepełna. Tunel może obejmować IPv4, ale pozostawić IPv6 poza nim. DNS może nadal korzystać z resolvera ustawionego przez operatora lub router.
Po wdrożeniu routerowego VPN uruchom test VPN obejmujący publiczny adres IP, DNS, WebRTC oraz IPv4 i IPv6 w przeglądarce na urządzeniu podłączonym do tej sieci. Wynik opisuje połączenia testowe tej przeglądarki przez router — nie potwierdza automatycznie całego ruchu urządzenia ani innych sprzętów w LAN-ie.
Jeżeli router stosuje różne reguły dla grup urządzeń, sprawdź przynajmniej jeden reprezentatywny sprzęt z każdej istotnej grupy.
Co dzieje się po utracie tunelu?
To zależy od firmware i reguł routingu. Po zerwaniu VPN router może zablokować ruch objęty polityką albo dopuścić jego wyjście zwykłym łączem. Nie należy zakładać jednego zachowania dla wszystkich modeli.
Sprawdź w dokumentacji, czy dana konfiguracja ma tryb blokowania połączeń bez VPN i czy obejmuje wszystkie przypisane urządzenia oraz IPv4 i IPv6. To określa, czy awaria tunelu ma prowadzić do blokady czy do zwykłej trasy.
Kiedy VPN na routerze ma największy sens?
- Masz wiele urządzeń, które zawsze powinny korzystać z tego samego tunelu.
- Chcesz objąć VPN sprzęt bez aplikacji VPN.
- Akceptujesz centralne zarządzanie i mniejszą wygodę szybkiego przełączania per aplikacja.
- Router ma wystarczającą wydajność i firmware obsługujący wymagany protokół oraz reguły.
Kiedy lepsza będzie aplikacja na urządzeniu?
Jeżeli często zmieniasz serwery, używasz split tunnelingu per aplikacja albo potrzebujesz różnych konfiguracji na laptopie i telefonie, lokalny klient zwykle daje większą kontrolę.
Routerowy VPN i aplikacja nie muszą być konkurencyjnymi rozwiązaniami. Można używać VPN na routerze dla urządzeń domowych, a klienta lokalnego tam, gdzie potrzebna jest indywidualna polityka.
Podsumowanie
VPN na routerze centralizuje tunel i może objąć urządzenia, które same nie obsługują VPN. Najważniejsze ograniczenia to wydajność sprzętu, możliwości firmware i mniej precyzyjne sterowanie na poziomie aplikacji.
Przed wdrożeniem sprawdź, czy router obsługuje wymagany protokół, reguły routingu, IPv6 i DNS. Po konfiguracji zweryfikuj działanie z urządzenia znajdującego się za routerem, a nie tylko z samego panelu administracyjnego.