
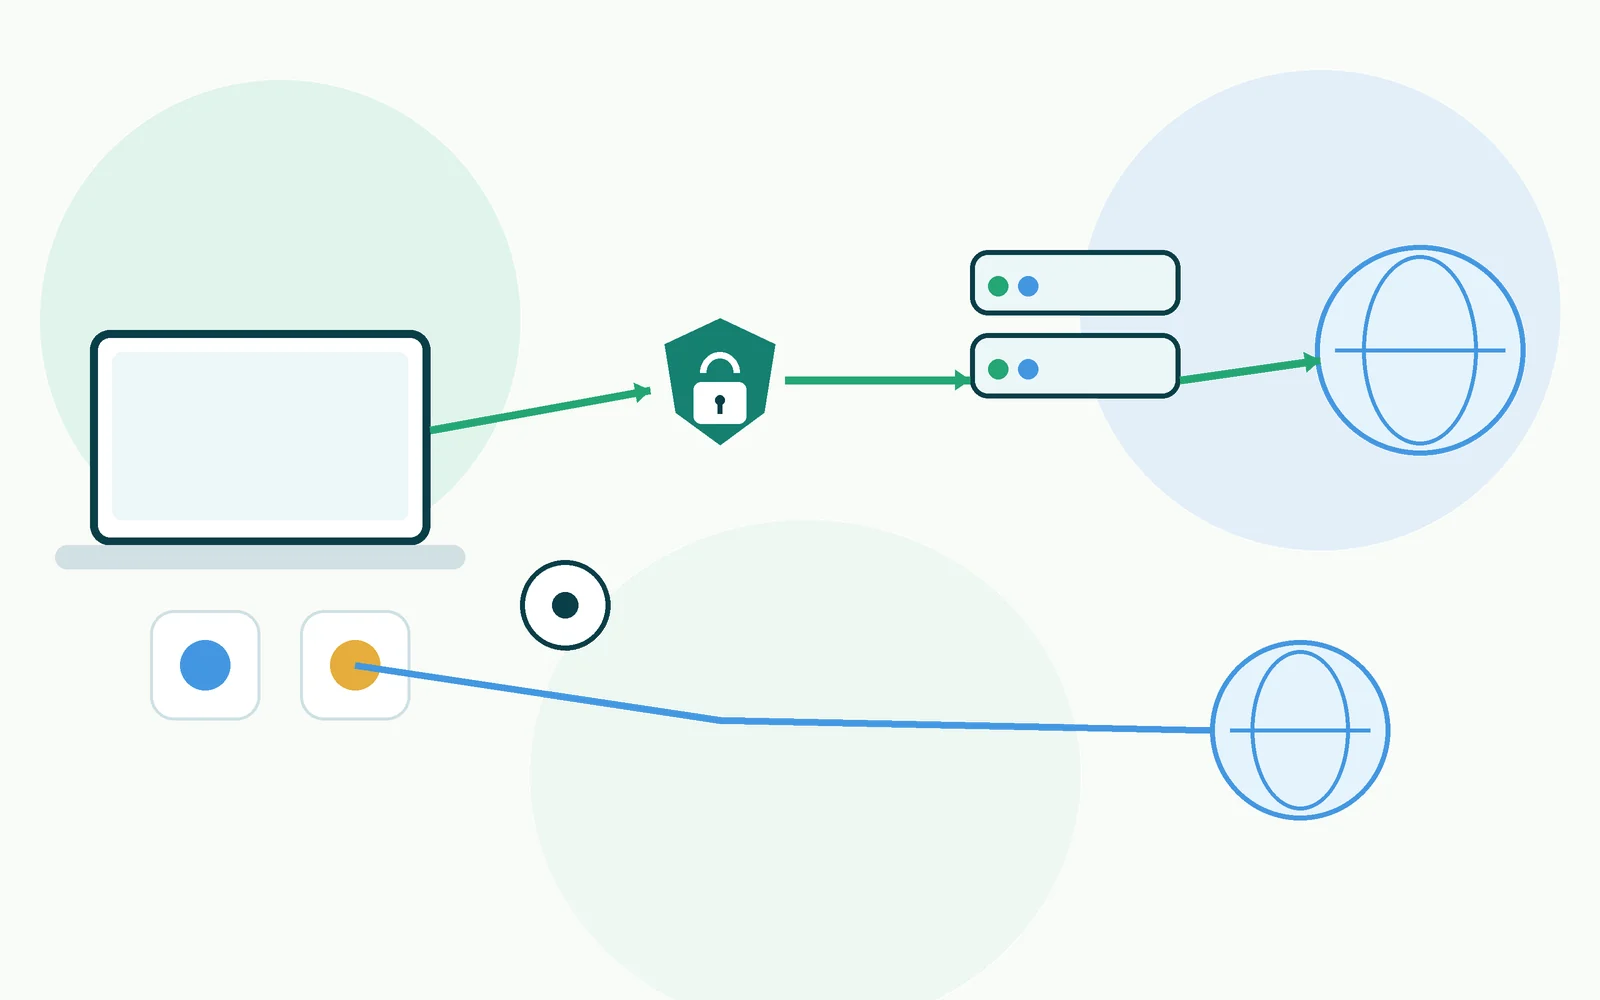
Split tunneling dzieli ruch: część połączeń idzie przez VPN, a część korzysta ze zwykłej sieci. To nie jest błąd ani „wyciek” sam w sobie — jeżeli taki podział został ustawiony świadomie, jest dokładnie zamierzonym działaniem konfiguracji.
Problem zaczyna się wtedy, gdy użytkownik oczekuje pełnego tunelu, a nie wie, że konkretna aplikacja lub typ ruchu został wyłączony. Wtedy dwa programy na tym samym urządzeniu mogą widzieć różne publiczne adresy i korzystać z innych resolverów DNS.
Pełny tunel i split tunneling
Przy pełnym tunelu celem jest skierowanie szerokiego zakresu ruchu przez VPN. Przy split tunnelingu reguły wybierają wyjątki: aplikacje, adresy, domeny albo sieci, które mają korzystać z VPN lub go omijać.
Nie istnieje jeden uniwersalny sposób implementacji. Android pozwala klientowi VPN tworzyć listę aplikacji objętych tunelem albo z niego wykluczonych. Apple Network Extension pozwala konfigurować routing i — w środowiskach zarządzanych — reguły per-app VPN. Konkretna aplikacja VPN może dodatkowo oferować własny interfejs do tych funkcji.
Dwa podstawowe modele
Tylko wybrane aplikacje przez VPN
W tym modelu użytkownik tworzy listę programów, które mają korzystać z tunelu. Pozostałe aplikacje korzystają ze zwykłych sieci systemowych — o ile osobne ustawienie blokowania połączeń bez VPN nie zabrania takiego wyjścia. Android pozwala klientom VPN realizować właśnie taki model listy dozwolonych aplikacji.
Wszystko przez VPN poza wyjątkami
Drugi model zaczyna od szerokiego tunelu i wyłącza wybrane programy. Wyłączone aplikacje mogą wtedy korzystać z sieci systemowej poza VPN, chyba że dodatkowa polityka blokuje połączenia bez tunelu.
To wygodne, gdy większość ruchu ma być chroniona, ale jedna aplikacja musi korzystać z lokalnego urządzenia, konkretnej sieci albo innego punktu wyjścia.
Kiedy split tunneling ma sens?
Dostęp do urządzeń w sieci lokalnej
Niektóre konfiguracje VPN utrudniają dostęp do drukarki, NAS-a lub panelu routera. Jeśli klient pozwala dodać wyjątek dla lokalnej podsieci, można pozostawić ruch do LAN-u poza tunelem bez wyłączania całej przeglądarki lub aplikacji z VPN. Wyjątek dla sieci i wyjątek dla programu to dwa różne zakresy.
Usługa wymagająca adresu zwykłego łącza
Niektóre serwisy wykorzystują lokalizację IP albo politykę dostępu zależną od sieci. Użytkownik może wtedy pozostawić wybraną aplikację poza VPN, a resztę ruchu nadal prowadzić tunelem.
Ruch firmowy tylko do zasobów wewnętrznych
W organizacjach split tunneling może kierować przez VPN tylko firmowe podsieci, a zwykły Internet pozostawić na lokalnym łączu. Zmniejsza to obciążenie infrastruktury VPN, ale wymaga świadomej polityki bezpieczeństwa.
Dlaczego split tunneling komplikuje testy?
Jeżeli przeglądarka A jest w VPN, a przeglądarka B poza nim, strona „Moje IP” może pokazać dwa różne wyniki. To nie jest sprzeczność — testujesz dwa różne połączenia.
Podobnie DNS może działać inaczej dla różnych aplikacji. Przeglądarka korzystająca z własnego DoH może pokazać inne resolvery niż program używający ustawień systemowych. WebRTC również może zobaczyć kilka interfejsów.
Dlatego pełny test VPN opisuje tylko zachowanie przeglądarki, w której został uruchomiony. Nie potwierdza routingu komunikatora, klienta poczty ani aplikacji działającej obok.
Split tunneling a Kill Switch
Te funkcje mogą wchodzić ze sobą w interakcję. Jeśli aplikacja została świadomie wyłączona z VPN, Kill Switch nie zawsze ma ją blokować. Na Androidzie wykluczone aplikacje mogą korzystać ze zwykłej sieci, ale przy dodatkowej opcji blokowania połączeń bez VPN mogą całkowicie stracić dostęp.
Przed testem Kill Switcha trzeba więc ustalić, czy badana aplikacja jest w zakresie tunelu. Szczegóły opisuje poradnik Kill Switch w VPN — jak działa i jak poprawnie sprawdzić jego działanie?.
Czy split tunneling zmniejsza prywatność?
Dla ruchu wyłączonego z VPN odpowiedź jest prosta: ten ruch nie korzysta z ochrony tunelu ani z adresu wyjściowego VPN. Serwisy widzą połączenie zgodne ze zwykłą trasą urządzenia.
Nie oznacza to automatycznie, że split tunneling jest „zły”. Jeśli wyjątek jest celowy i dotyczy aplikacji, która nie wymaga VPN, to konfiguracja realizuje założony podział. Ryzyko polega głównie na nieświadomym wyłączeniu programu, który miał być objęty ochroną.
Jak ustawić split tunneling rozsądnie?
- Zacznij od określenia, które aplikacje lub sieci naprawdę muszą omijać VPN.
- Dodawaj wyjątki pojedynczo zamiast wyłączać duże grupy ruchu.
- Dla dwóch przeglądarek ustaw wyjątek tylko dla jednej z nich, zapisz stan przed zmianą, użyj tej samej strony testowej i porównuj IPv4 z IPv4 oraz IPv6 z IPv6. Różne publiczne adresy pokażą, że ich połączenia są traktowane inaczej.
- Dla komunikatora, klienta poczty lub innego programu bez własnego testu użyj diagnostyki właściwej dla tej aplikacji albo kontrolowanego serwera, z którym rzeczywiście się łączy. Nie wnioskuj o jego trasie z wyniku innej przeglądarki.
- Jeżeli używasz Kill Switcha lub blokowania połączeń bez VPN, sprawdź w dokumentacji, jak te funkcje traktują wyjątki.
- Zapisz konfigurację, żeby później wiedzieć, dlaczego dwa programy pokazują inne wyniki.
Podsumowanie
Split tunneling nie „psuje” VPN — celowo dzieli ruch na część tunelowaną i nietunelowaną. Daje większą kontrolę, ale też więcej stanów do sprawdzenia.
Najważniejsza zasada brzmi: oceniaj każdą aplikację według reguły, która jej dotyczy. Wynik jednej przeglądarki nie opisuje automatycznie całego urządzenia.