
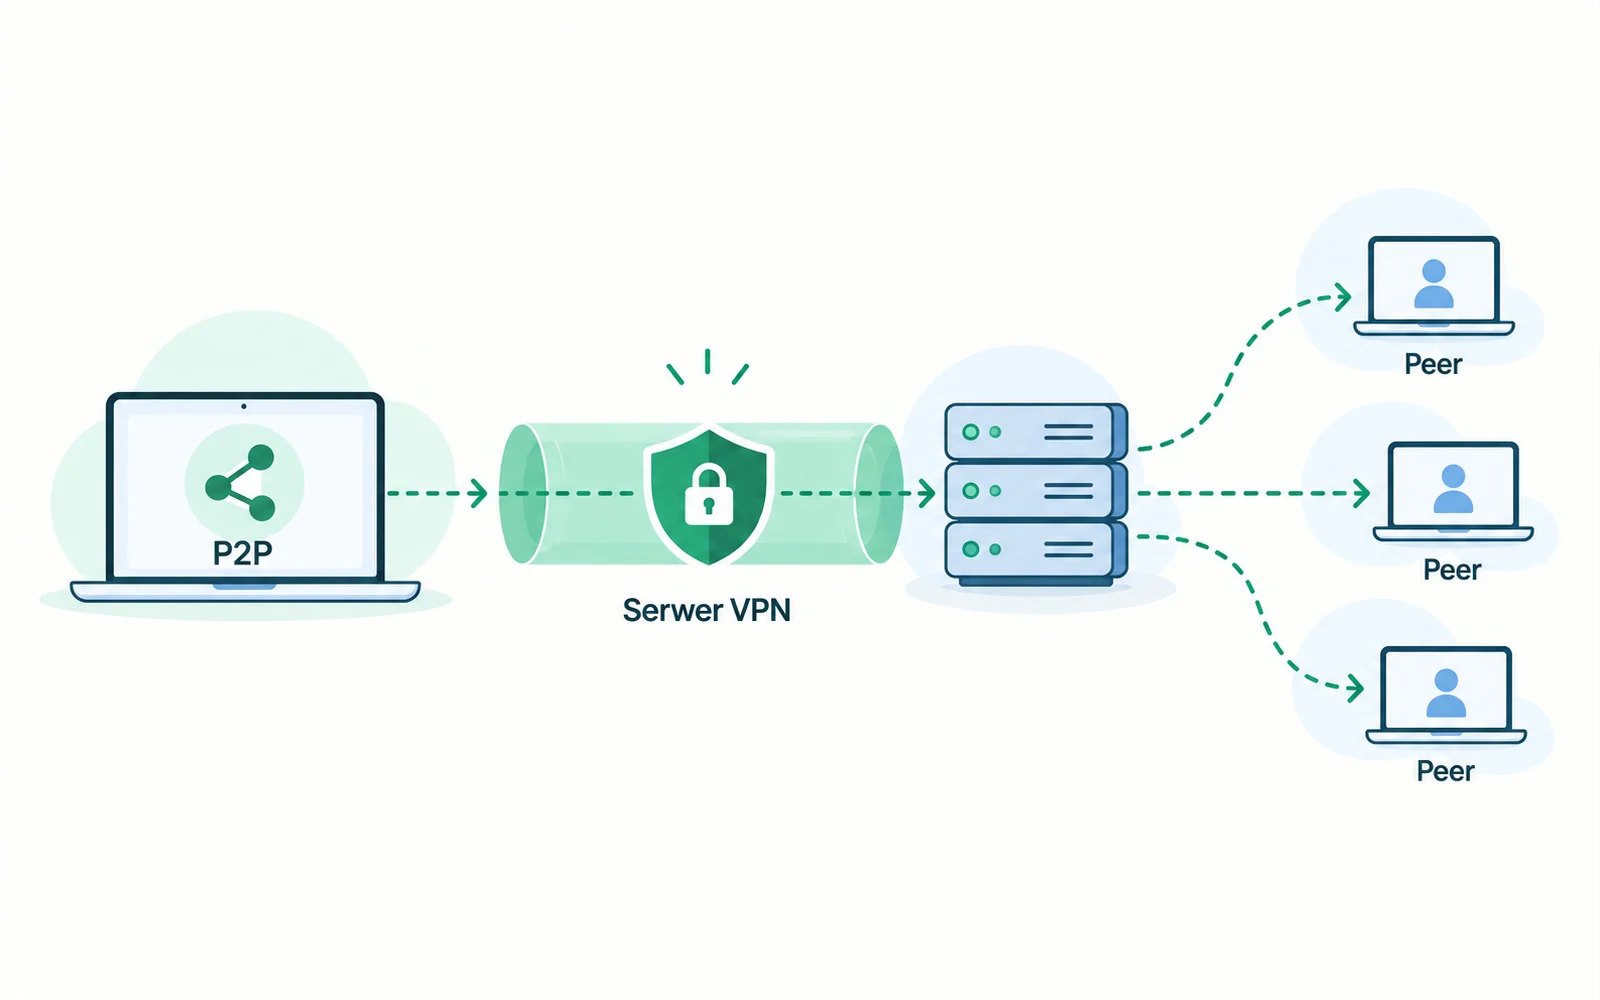
W sieciach P2P uczestnicy łączą się bezpośrednio lub przez mechanizmy koordynujące z innymi uczestnikami. W BitTorrent adresy IP węzłów są częścią działania protokołu i mogą być widoczne dla innych uczestników tego samego roju.
VPN może zmienić adres widoczny na zewnątrz: jeśli ruch klienta P2P rzeczywiście przechodzi przez tunel, inni uczestnicy zobaczą adres serwera VPN zamiast publicznego adresu domowego. To nie czyni jednak P2P anonimowym i nie rozwiązuje wszystkich problemów konfiguracji.
Dlaczego adres IP jest widoczny w BitTorrent?
BitTorrent działa poprzez wymianę danych pomiędzy wieloma uczestnikami. Klienci zestawiają bezpośrednie połączenia, a adresy uczestników można obserwować w ramach rojów.
W tradycyjnych sieciach P2P, takich jak BitTorrent, adresy IP uczestników są dostępne innym uczestnikom. To cecha modelu połączeń, a nie „wyciek” w znaczeniu błędnej konfiguracji.
Co zmienia VPN?
Jeżeli klient BitTorrent jest objęty tunelem, jego połączenia wychodzą przez serwer VPN. Dla innych uczestników adresem widocznym przy połączeniu powinien być wtedy adres wyjściowy VPN.
Warunek jest kluczowy: ruch aplikacji musi rzeczywiście przechodzić przez tunel. Split tunneling może pozostawić klienta P2P poza VPN, a awaria tunelu może skierować ruch zwykłą trasą, jeśli nic go nie blokuje.
Kill Switch ma tu konkretną rolę
Kill Switch nie zwiększa prywatności działającego tunelu. Jego zadanie pojawia się przy awarii: ma zapobiec sytuacji, w której ruch objęty polityką zacznie korzystać ze zwykłego łącza po zerwaniu VPN.
Nie wszystkie implementacje działają identycznie. Sprawdź zakres funkcji na swoim systemie i przetestuj zachowanie zgodnie z poradnikiem Kill Switch w VPN — jak działa i jak go sprawdzić?.
Powiązanie klienta P2P z interfejsem VPN
Niektóre programy pozwalają wskazać interfejs sieciowy, z którego mogą korzystać. qBittorrent ma ustawienie „Network interface”, a jego aktualna wiki opisuje możliwość przypisania klienta do interfejsu VPN.
Taka konfiguracja może być dodatkową warstwą kontroli obok Kill Switcha. Celem przypisania jest ograniczenie klienta do wskazanego interfejsu; po konfiguracji sprawdź zachowanie po jego zniknięciu. Nie zakładaj, że samo wybranie interfejsu rozwiązuje każdy scenariusz.
Split tunneling: upewnij się, po której stronie jest klient P2P
Jeżeli aplikacja P2P została wykluczona z VPN, będzie korzystać ze zwykłego łącza zgodnie z regułą wyjątku, o ile inne ustawienie jej nie blokuje. To może być zamierzone albo błędne — zależy od celu konfiguracji.
Przy P2P nie warto wnioskować o trasie klienta z wyniku przeglądarki. Zasady split tunnelingu opisuje osobny poradnik Split tunneling — jak działa i kiedy ma sens?.
Co daje port forwarding?
Port forwarding pozwala skierować wybrane połączenia przychodzące z serwera VPN do klienta. W P2P może zwiększyć osiągalność klienta dla innych uczestników i poprawić możliwość przyjmowania połączeń. Korzyść zależy od topologii połączeń i od tego, czy klient bez przekierowania już może przyjmować połączenia inną drogą.
Nie jest to ta sama funkcja co Kill Switch i nie jest konieczna do samego zestawienia VPN. Dostępność zależy od operatora oraz planu. Proton VPN opisuje swój port forwarding jako kontrolowane otwarcie portu przez serwer VPN i wskazuje P2P jako jedno z głównych zastosowań.
Otwarcie portu zwiększa powierzchnię dostępną z zewnątrz, dlatego należy kierować go tylko do usługi, która ma go używać.
Jeżeli masz skonfigurowane przekierowanie i uruchomiony listener, możesz sprawdzić jeden port TCP na adresie bieżącego połączenia. Wynik dotyczy tej próby, nie wszystkich połączeń P2P.
IPv4 i IPv6 trzeba traktować osobno
Jeżeli VPN obejmuje IPv4, ale nie obsługuje poprawnie IPv6, część ruchu może zachowywać się inaczej. Sam fakt, że klient P2P ma adres VPN po IPv4, nie potwierdza konfiguracji drugiej rodziny.
Przed użyciem klienta sprawdź publiczny IP i IPv4/IPv6. Szczegóły interpretacji obu rodzin opisuje poradnik IPv4 i IPv6 z VPN — jak to sprawdzić?.
DNS ma inne znaczenie niż adres widoczny dla uczestników P2P
Test DNS pokazuje, jakie resolvery obsługują zapytania z badanej konfiguracji. Nie mówi bezpośrednio, jaki adres widzi inny uczestnik BitTorrent. To dwa różne elementy diagnostyki.
Jeżeli klient P2P korzysta z nazw hostów trackerów, DNS nadal może mieć znaczenie dla prywatności i poprawności trasy. Nie należy jednak traktować „braku DNS leak” jako dowodu, że klient P2P jest poprawnie związany z VPN.
VPN nie zmienia statusu prawnego udostępnianych treści
BitTorrent jest technologią, która może służyć do legalnej dystrybucji plików, ale także do udostępniania treści bez wymaganych praw. VPN zmienia trasę sieciową i publiczny adres widoczny dla innych uczestników; nie zmienia praw do pliku ani obowiązujących przepisów i warunków usług.
Jak sprawdzić konfigurację P2P z VPN?
- Najpierw sprawdź ogólny stan VPN: publiczny adres oraz IPv4/IPv6. To test bazowy tunelu, nie dowód trasy klienta P2P.
- Upewnij się, że klient P2P jest objęty właściwą regułą VPN i nie został przypadkowo wykluczony przez split tunneling.
- Jeżeli klient pozwala wybrać interfejs, przypisz go do interfejsu VPN i zapisz konfigurację.
- Zweryfikuj ruch samego klienta P2P metodą odpowiednią dla tej aplikacji albo za pomocą kontrolowanego połączenia. Nie wnioskuj o jego trasie wyłącznie z wyniku przeglądarki.
- Dopiero potem sprawdź zachowanie po utracie tunelu zgodnie z polityką Kill Switcha oraz — jeśli używasz port forwarding — potwierdź numer portu i aplikację, do której jest skierowany.
Aby zobaczyć adres klienta, uruchom kontrolowany test IP torrent. Klient łączy się z trackerem HTTPS PolecaneVPN, który zwraca pustą listę peerów; nie jest to test adresu widocznego dla wszystkich uczestników wymiany.
Czego VPN nie gwarantuje przy P2P?
- nie gwarantuje anonimowości użytkownika;
- nie usuwa danych konta ani identyfikatorów aplikacji;
- nie naprawia błędnego split tunnelingu;
- nie zapewnia, że ruch nie wyjdzie zwykłą trasą po awarii bez odpowiedniej blokady;
- nie zapewnia port forwarding, jeśli operator go nie oferuje;
- nie zmienia prawnego statusu udostępnianych treści.
Jeżeli wybierasz usługę właśnie pod P2P, sprawdź te funkcje przed zakupem zamiast opierać się na samym haśle „P2P supported”. Pomocny będzie również poradnik Jak wybrać VPN?.
Podsumowanie
Najważniejsza zmiana w P2P polega na zastąpieniu domowego publicznego adresu adresem serwera VPN dla ruchu, który rzeczywiście przechodzi przez tunel. Bez poprawnej konfiguracji klienta, split tunnelingu i zachowania po awarii ta korzyść może nie obejmować całej sesji.
Kill Switch, przypisanie klienta do interfejsu i port forwarding rozwiązują różne problemy. Warto sprawdzać je osobno, zamiast traktować „VPN do torrentów” jako jedną funkcję.