
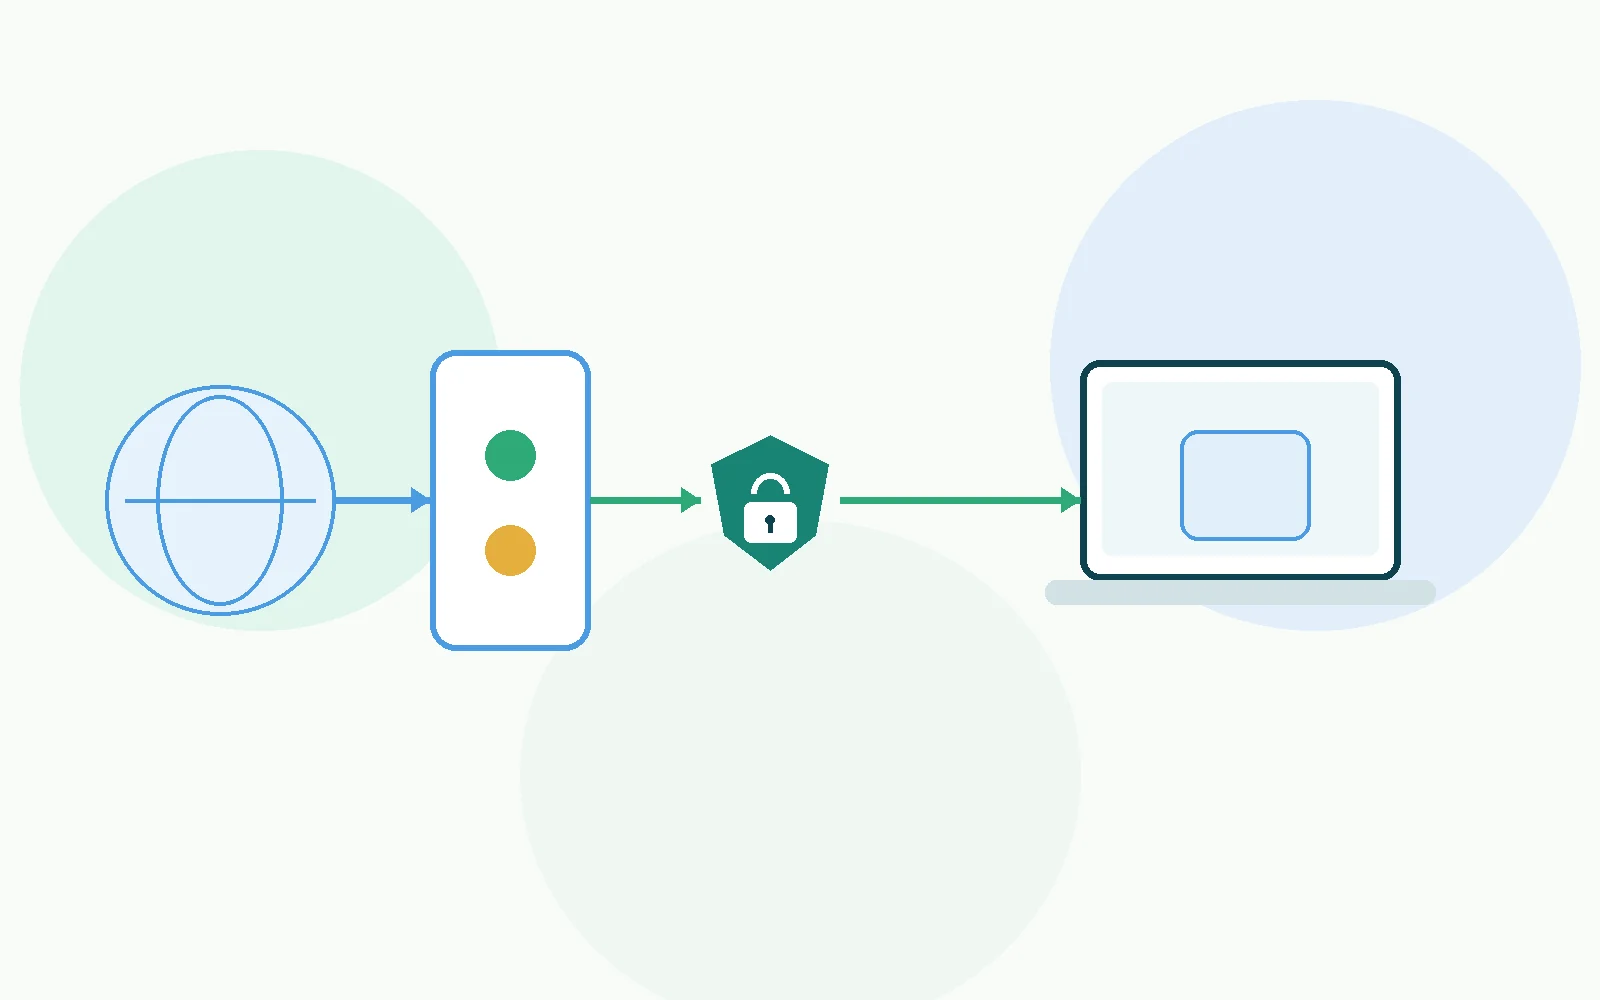
Port forwarding w VPN pozwala przyjąć połączenie przychodzące z Internetu przez publiczny adres serwera VPN i przekazać je przez tunel do wskazanego portu po stronie klienta, na którym może nasłuchiwać aplikacja. Jest potrzebny wtedy, gdy program ma być osiągalny z zewnątrz, a nie tylko sam inicjować połączenia.
Typowe zastosowania to P2P, niektóre gry i usługi self-hosted. Do zwykłego przeglądania, streamingu albo połączeń wychodzących nie jest wymagany.
Dlaczego VPN zwykle blokuje połączenia przychodzące?
Komercyjny VPN często korzysta z NAT i zapory na serwerze. Wielu użytkowników może współdzielić publiczny adres, a serwer nie wie automatycznie, do którego klienta przekazać nieoczekiwane połączenie przychodzące.
Dlatego ruch z Internetu, który nie jest odpowiedzią na połączenie rozpoczęte przez użytkownika, jest zwykle odrzucany. Port forwarding tworzy wyjątek: wskazany port publicznego adresu VPN zostaje przypisany do konkretnego klienta lub sesji.
Port forwarding na routerze i w VPN to nie to samo
Przekierowanie portu na domowym routerze otwiera drogę przez publiczny adres operatora internetowego. Gdy korzystasz z komercyjnego VPN, Internet widzi jednak adres serwera VPN, a nie adres routera.
Jeżeli chcesz przyjmować ruch przez VPN, przekierowanie musi istnieć po stronie infrastruktury VPN. Samo otwarcie portu na domowym routerze nie tworzy automatycznie mapowania przez serwer VPN.
Jak wygląda mapowanie?
Proton VPN opisuje port forwarding jako otwarcie wybranego portu na firewallu serwera VPN i przekazanie ruchu przez tunel do urządzenia użytkownika. W aktualnej implementacji Proton VPN klient otrzymuje numer portu, który następnie ustawia się również w aplikacji, np. w kliencie BitTorrent.
Numer nie musi być stały. Proton podaje, że aktywny port zwykle zmienia się po ponownym połączeniu, więc aplikacja musi zostać zaktualizowana albo zautomatyzować pobieranie nowej wartości.
Dlaczego P2P korzysta z port forwarding?
Klient P2P może działać bez bezpośredniego przyjmowania każdego połączenia, ale otwarty port zwiększa osiągalność dla innych uczestników. To może poprawić liczbę możliwych połączeń, zależnie od topologii roju i konfiguracji pozostałych uczestników.
Nie oznacza to automatycznie większej prędkości w każdej sesji. Korzyść zależy od tego, czy klient bez przekierowania już może komunikować się wystarczająco dobrze.
Szerzej opisuje to poradnik VPN do torrentów i P2P — co faktycznie zmienia?.
Gry i NAT
W części gier lub usług P2P możliwość przyjmowania połączeń może wpływać na matchmaking, hostowanie albo typ NAT. Port forwarding bywa wtedy użyteczny, ale nie jest uniwersalnym sposobem na „lepszy NAT”.
Proton zaznacza np., że jego port forwarding nie działa jednocześnie z funkcją moderate NAT. To przykład konkretnej implementacji, który pokazuje, że funkcje sieciowe mogą się wzajemnie wykluczać.
Ping i NAT to osobne zagadnienia; opisuje je poradnik VPN do gier — ping, routing, NAT i czego VPN nie poprawi.
Otwarcie portu zwiększa powierzchnię dostępną z Internetu
Port forwarding celowo wystawia usługę do połączeń przychodzących. Ryzyko zależy od aplikacji nasłuchującej na tym porcie. Jeżeli program ma podatność albo błędną konfigurację, może stać się punktem wejścia.
Dlatego otwieraj tylko port używany przez potrzebną aplikację, aktualizuj ją i nie pozostawiaj wystawionej usługi, której już nie używasz.
Otwarty port nie znaczy, że aplikacja nasłuchuje
Tester portów może pokazać „closed” nawet wtedy, gdy mapowanie VPN istnieje, jeśli po stronie urządzenia żadna aplikacja nie odpowiada na wskazanym porcie. Proton zwraca na to uwagę w dokumentacji: do pozytywnego testu potrzebny jest aktywny proces nasłuchujący.
Dlatego wynik „closed” trzeba rozdzielić na dwa pytania: czy port jest przekierowany oraz czy aplikacja rzeczywiście nasłuchuje.
Port forwarding nie jest funkcją dostępną wszędzie
Nie wszyscy dostawcy go oferują, a dostępność może zmieniać się w czasie. Mullvad usunął obsługę przekierowanych portów w 2023 r., wskazując nadużycia, blacklistowanie adresów i problemy z dostawcami hostingu.
Jeżeli port forwarding jest dla Ciebie wymaganiem zakupowym, sprawdź aktualną dokumentację przed wyborem planu. Nie opieraj się na starszej recenzji usługi.
Jak sprawdzić działanie?
- Włącz port forwarding w aplikacji VPN albo konfiguracji serwera, jeśli usługa go obsługuje.
- Zapisz przydzielony port zewnętrzny oraz sposób mapowania podany przez dostawcę.
- Skonfiguruj aplikację na porcie wskazanym w instrukcji usługi. W niektórych implementacjach będzie to ten sam numer po obu stronach mapowania, w innych port zewnętrzny może być mapowany na inną wartość po stronie klienta.
- Upewnij się, że aplikacja rzeczywiście nasłuchuje.
- Sprawdź port kontrolowanym połączeniem przychodzącym lub testerem portu.
- Po ponownym połączeniu z VPN sprawdź, czy numer portu się nie zmienił.
Po przygotowaniu listenera wykonaj pojedynczą próbę dostępności portu TCP. Celem jest wyłącznie publiczny adres bieżącego połączenia WWW; test nie pozwala podać dowolnego hosta.
Port forwarding a Kill Switch i binding
Przekierowany port nie zastępuje Kill Switcha ani przypisania aplikacji do interfejsu VPN. To inne warstwy: port forwarding umożliwia ruch przychodzący, a Kill Switch lub binding mają ograniczać wyjście ruchu poza tunel w określonych scenariuszach.
Jeśli klient P2P obsługuje wybór interfejsu, połączenie tych mechanizmów może dać bardziej przewidywalną konfigurację, ale każdy z nich trzeba sprawdzić osobno.
Podsumowanie
Port forwarding tworzy kontrolowaną drogę z publicznego adresu serwera VPN do aplikacji za tunelem. Ma sens głównie wtedy, gdy potrzebujesz przyjmować połączenia z Internetu.
Nie jest wymagany do zwykłego używania VPN i nie powinien być otwierany „na wszelki wypadek”. Najpierw ustal, która aplikacja go potrzebuje, potem sprawdź mapowanie, nasłuch i zachowanie po ponownym połączeniu.