
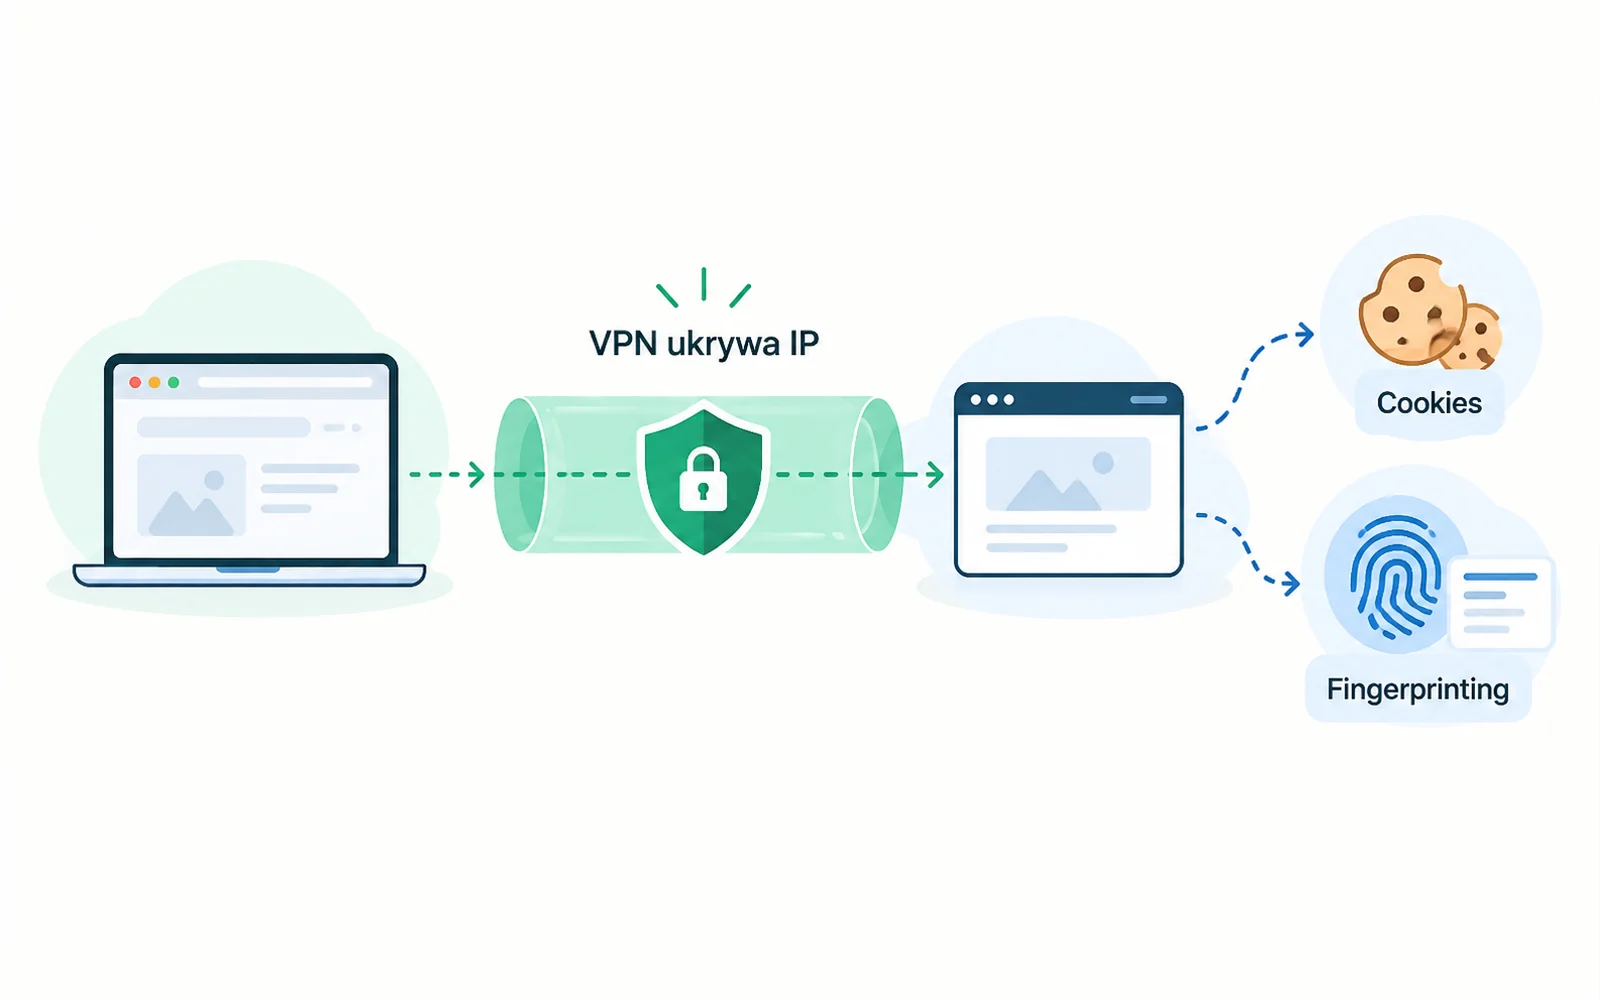
VPN może zmienić publiczny adres IP, ale nie resetuje przeglądarki. Po połączeniu z innym serwerem VPN nadal możesz mieć te same cookies, być zalogowany na to samo konto i korzystać z przeglądarki o podobnym zestawie cech.
To trzy różne mechanizmy identyfikacji. Warto je rozdzielić, bo każdy działa inaczej i każdy wymaga innego sposobu ograniczania.
Trzy różne sposoby rozpoznawania użytkownika
| Mechanizm | Na czym polega | Czy samo włączenie VPN go usuwa? |
|---|---|---|
| Cookies i dane witryny | Przeglądarka przechowuje stan związany z witryną. | Nie. |
| Zalogowane konto | Serwis przypisuje aktywność do uwierzytelnionej sesji i konta. | Nie. |
| Fingerprint | Serwis zestawia wiele obserwowalnych cech przeglądarki i urządzenia. | VPN może zmienić część sygnałów sieciowych, ale nie resetuje całego zestawu cech. |
Cookies i konto: zmiana IP nie kończy automatycznie sesji
Cookie to dane zapisane przez przeglądarkę dla określonego serwisu i odsyłane później zgodnie z zasadami HTTP. Jednym z typowych zastosowań jest identyfikator sesji. Jeśli użytkownik włączy VPN, cookie nie znika tylko dlatego, że zmienił się publiczny adres sieciowy.
Zalogowane konto jest prostym przykładem konsekwencji. Użytkownik może zalogować się do sklepu, mieć produkty w koszyku, a następnie włączyć VPN i zmienić adres wyjściowy. Jeżeli sesja pozostaje ważna, sklep nadal może przypisać aktywność do tego samego konta i zachować powiązany stan.
To nie jest „wyciek VPN”. Tunel i sesja aplikacyjna rozwiązują inne problemy. VPN zmienia trasę ruchu; serwis korzysta z danych sesji otrzymywanych od przeglądarki.
Cookies pierwszej i trzeciej strony
Cookie pierwszej strony jest związane z serwisem, który użytkownik odwiedza bezpośrednio, na przykład z jego sesją logowania. Cookie strony trzeciej może być związane z zewnętrznym zasobem osadzonym na stronie, na przykład usługą reklamową lub analityczną.
Przeglądarki stosują różne mechanizmy ograniczania cookies stron trzecich i partycjonowania stanu. Zasady zależą od przeglądarki i ustawień użytkownika. Z punktu widzenia VPN najważniejsze jest to, że zmiana adresu IP nie zarządza tym stanem ani go nie usuwa.
Cookies to nie to samo co localStorage i IndexedDB
Poza cookies witryny mogą korzystać z innych magazynów danych, na przykład localStorage i IndexedDB. Wspólny wniosek jest prosty: samo połączenie z VPN ich nie usuwa.
Mechanizm działania jest jednak inny. Cookies są dołączane do odpowiednich żądań zgodnie z zasadami przeglądarki. Dane z magazynów takich jak localStorage nie są automatycznie wysyłane w ten sam sposób — kod aplikacji może je odczytać i dopiero wtedy wykorzystać albo przesłać.
A co z trybem prywatnym lub incognito?
Tryb prywatny ogranicza przede wszystkim trwałość części danych zapisywanych lokalnie podczas prywatnej sesji. Na przykład Firefox używa odrębnego, tymczasowego stanu prywatnego i usuwa go po zakończeniu wszystkich prywatnych okien.
Nie oznacza to anonimowości wobec odwiedzanych serwisów. W trakcie prywatnej sesji witryna nadal może ustawić tymczasowe cookies, użytkownik może się zalogować, a serwis nadal może obserwować bieżący adres IP i cechy przeglądarki.
Co to jest browser fingerprinting?
Browser fingerprinting pozwala identyfikować lub ponownie identyfikować użytkownika, przeglądarkę albo urządzenie na podstawie zestawu obserwowalnych cech. W przeciwieństwie do cookie nie musi istnieć jeden zapisany identyfikator, który można usunąć.
Część sygnałów jest dostępna pasywnie w żądaniach, a inne mogą być pobierane aktywnie przez API przeglądarki. Mogą dotyczyć między innymi platformy, języka, rozmiaru ekranu, obsługiwanych funkcji czy zachowania grafiki.
Fingerprint nie jest niezmiennym numerem seryjnym urządzenia. Cechy mogą zmieniać się po aktualizacji przeglądarki, zmianie sprzętu lub ustawień, a same przeglądarki ograniczają część danych. Fingerprinting polega raczej na korelacji zestawu sygnałów niż na odczycie jednego trwałego identyfikatora.
Gdzie w tym miejscu jest WebRTC?
WebRTC nie jest cookie ani gotowym „fingerprintem”, ale informacje ujawniane przez jego mechanizmy mogą stanowić dodatkowe sygnały wykorzystywane przy rozpoznawaniu środowiska użytkownika. Dlatego mechanizmy WebRTC trzeba rozpatrywać również pod kątem ryzyka fingerprintingu.
Test WebRTC pokazuje kandydatów ICE widocznych w przeglądarce. Nie jest to jednak test „odporności na fingerprinting”; odpowiada na węższe pytanie o informacje sieciowe ujawniane przez WebRTC.
Dlaczego VPN nie zatrzymuje fingerprintingu?
VPN może zmienić publiczny adres IP i związaną z nim przybliżoną lokalizację. Nie zmienia jednak automatycznie języka przeglądarki, rozmiaru ekranu, obsługiwanych API czy innych cech wykorzystywanych do korelacji.
Używanie VPN nie zapobiega dalszej korelacji aktywności opartej na fingerprintingu. Zmiana IP może więc ograniczyć prosty model śledzenia oparty wyłącznie na adresie, ale nie resetuje pozostałych sygnałów.
Jak sprawdzić problem po stronie przeglądarki?
Najpierw rozdziel trzy pytania. Po pierwsze: jakie dane witryny są zapisane w przeglądarce? Po drugie: czy aktywność jest przypisana do zalogowanego konta? Po trzecie: jakie informacje o przeglądarce i urządzeniu serwis może wykorzystać do korelacji?
Danymi witryny zarządza się w ustawieniach przeglądarki. Konto sprawdza się przez stan logowania i sesji. W przypadku fingerprintingu chodzi o ograniczanie informacji, które przeglądarka udostępnia stronom, a nie o „usunięcie jednego odcisku”.
Dopiero osobno sprawdź warstwę sieciową. Moje IP pokaże publiczny adres widziany przez serwer, a pełny test VPN zestawi kilka sygnałów sieciowych. To odpowiada na inne pytanie niż stan cookies czy konta.
Szerszy opis granic ochrony VPN znajduje się w artykule Co zmienia VPN, a czego nie ukrywa?.
Możesz też sprawdzić wybrane cechy udostępniane przez przeglądarkę. Narzędzie pokazuje je lokalnie, bez wyznaczania unikalności ani tworzenia identyfikatora.
Podsumowanie
VPN zmienia przede wszystkim trasę ruchu i publiczny adres widoczny dla serwisu. Nie usuwa cookies ani sesji, a zmiana IP nie zapobiega automatycznie rozpoznawaniu po cechach przeglądarki.
Dlatego prywatność w przeglądarce trzeba oceniać warstwami: stan witryny, konto, informacje udostępniane przez przeglądarkę i dopiero osobno adres oraz trasa sieciowa. VPN może być jednym z elementów takiej konfiguracji, ale nie zastępuje pozostałych mechanizmów.