
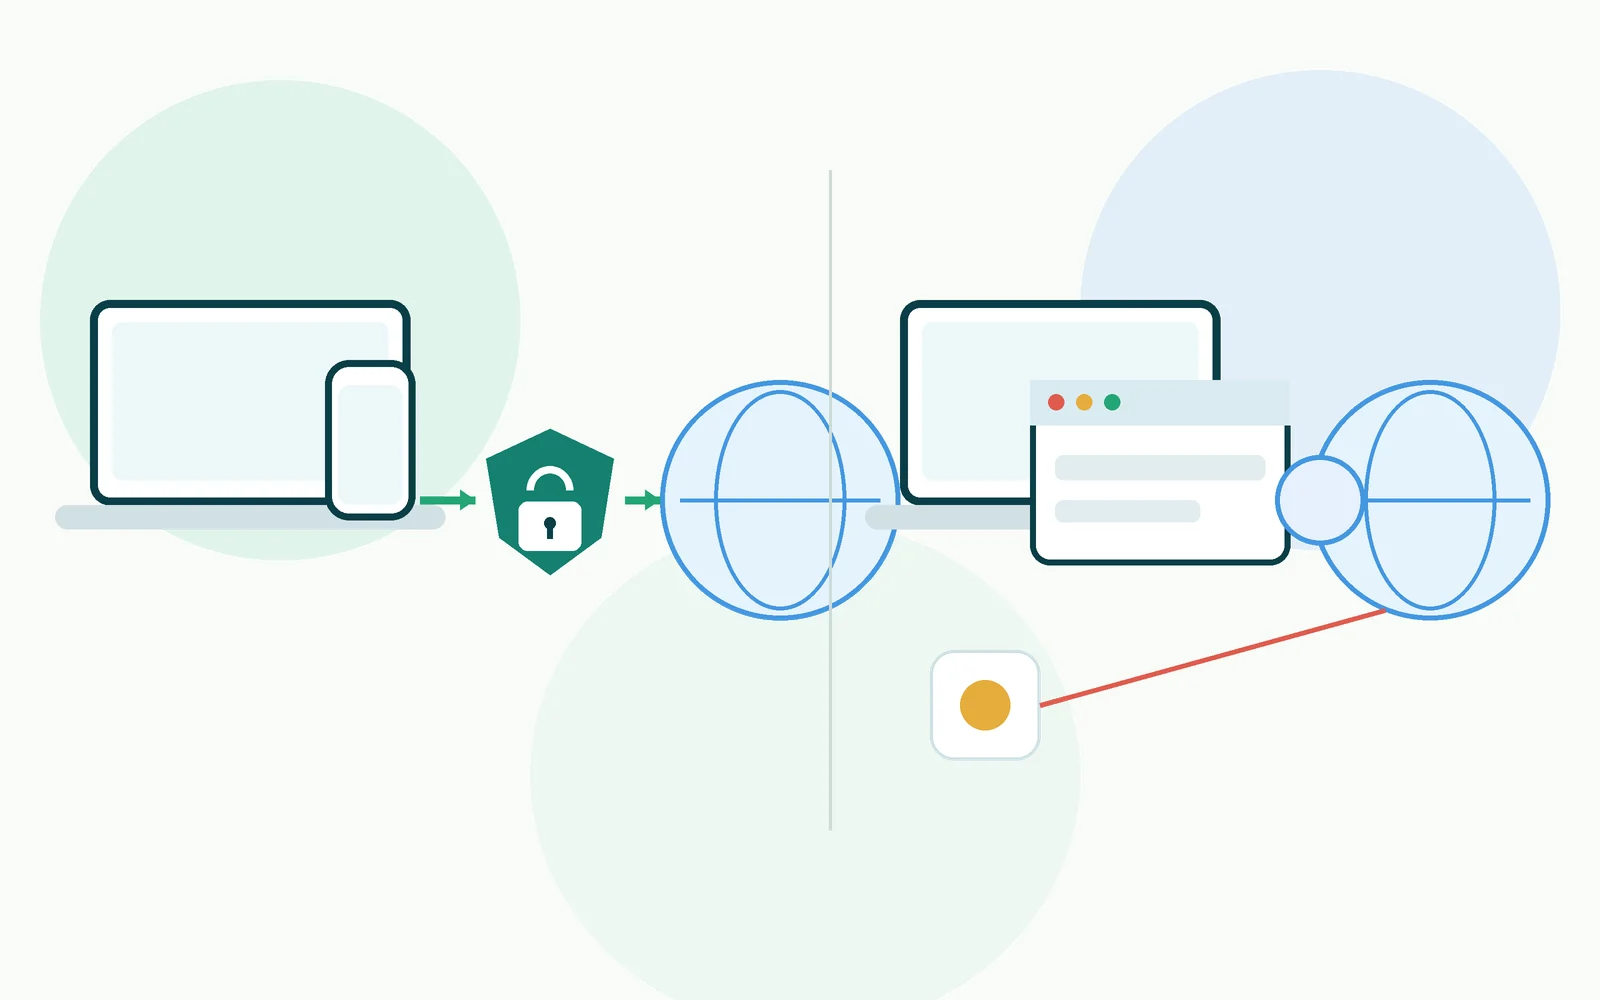
VPN i proxy mają wspólną cechę: mogą wstawić serwer pośredni pomiędzy użytkownika a usługę docelową. Na tym podobieństwo się nie kończy, ale też nie wystarcza do odpowiedzi na pytanie „co jest lepsze”. Najważniejsze są zakres ruchu, sposób ochrony połączenia i konfiguracja konkretnej aplikacji.
„Proxy” nie oznacza jednego mechanizmu. Proxy HTTP pracuje z ruchem HTTP, SOCKS5 przekazuje połączenia na niższym poziomie, a reverse proxy stoi zwykle po stronie serwera. W tym artykule porównujemy VPN przede wszystkim z serwerem proxy używanym przez klienta.
VPN a proxy — najważniejsze różnice
| Cecha | VPN | Proxy klienckie |
|---|---|---|
| Typowy zakres | Ruch kierowany przez reguły VPN; może obejmować wiele aplikacji. | Zależy od typu i konfiguracji; często konkretna aplikacja albo protokół. |
| Ochrona do pośrednika | Jest podstawowym elementem tunelu VPN. | Zależy od rodzaju proxy i transportu. Sam SOCKS5 nie jest ogólnym mechanizmem szyfrowania danych aplikacji. |
| Adres widziany przez cel | Zwykle adres wyjściowy VPN dla ruchu w tunelu. | Zwykle adres proxy dla ruchu przekazanego przez proxy. Gdy pośrednik przetwarza żądania HTTP, może też dodać informacje o wcześniejszym kliencie. |
| DNS | Klient może zmienić resolver lub trasę DNS. | Nazwa może być rozwiązana lokalnie albo przez pośrednika; zależy od protokołu i aplikacji. |
| Konfiguracja | Często integruje się z routingiem systemu. | Często jest ustawieniem konkretnej aplikacji, biblioteki lub systemowego proxy. |
Co właściwie oznacza proxy?
Proxy HTTP jest pośrednikiem dla żądań HTTP. Klient wysyła żądanie do serwera proxy, a ten może je obsłużyć albo przekazać dalej.
SOCKS5 działa inaczej: pośredniczy w zestawianiu połączeń na niższym poziomie i może obsługiwać TCP oraz UDP. W praktyce oznacza to, że konfiguracja SOCKS i HTTP proxy nie musi obejmować tych samych aplikacji ani zachowywać się tak samo przy DNS.
Czy proxy szyfruje ruch?
Nie ma jednej odpowiedzi dla wszystkich serwerów proxy. SOCKS5 nie zapewnia ogólnego szyfrowania danych aplikacji, ale program korzystający z SOCKS może równocześnie zestawić HTTPS do serwisu docelowego. Wtedy treść komunikacji chroni TLS.
Przy proxy HTTP możliwy jest również mechanizm CONNECT. Po jego zestawieniu proxy przekazuje dane tunelu, a przeglądarka może prowadzić TLS bezpośrednio do witryny docelowej. W takim zwykłym tunelu CONNECT pośrednik, który nie przechwytuje TLS, nie może po prostu dopisać własnego nagłówka do zaszyfrowanego żądania HTTPS kierowanego do witryny.
Dlatego pytanie powinno brzmieć: który odcinek jest chroniony, przez jaki protokół i kto kończy szyfrowanie. W VPN ochrona odcinka urządzenie–serwer VPN jest częścią samego tunelu.
Zakres ruchu: jedna aplikacja czy routing systemu?
Proxy ustawione ręcznie tylko w jednej przeglądarce nie musi wpływać na drugą przeglądarkę, komunikator ani klienta poczty. Każdy program może mieć własne ustawienia i własną obsługę proxy.
Klient VPN może objąć wiele aplikacji wspólnym routingiem. Wyjątki są możliwe: split tunneling pozwala wyłączyć wybrane aplikacje. W Mozilla VPN wyłączony program łączy się bezpośrednio, podczas gdy pozostałe nadal korzystają z VPN.
Co dzieje się z publicznym adresem IP?
Dla połączenia przechodzącego przez pośrednika serwis docelowy zwykle widzi adres proxy albo VPN. Przy proxy HTTP trzeba jednak uwzględnić sposób działania pośrednika.
Jeżeli serwer proxy rzeczywiście przetwarza żądania HTTP, może dodać informacje o wcześniejszym kliencie, na przykład w standardowym nagłówku Forwarded albo w spotykanym w praktyce X-Forwarded-For. Nie należy automatycznie przenosić tego wniosku na zwykły tunel CONNECT z TLS pomiędzy przeglądarką a witryną.
Co dzieje się z DNS?
Aplikacja korzystająca z proxy może rozwiązać nazwę lokalnie i przekazać pośrednikowi gotowy adres IP albo przekazać samą nazwę. SOCKS5 pozwala wskazać jako cel zarówno adres IP, jak i nazwę domenową, ale konkretne zachowanie zależy od programu.
VPN często zmienia ustawienia DNS albo trasę zapytań, lecz przeglądarka może mieć własny DNS over HTTPS. Dlatego publiczny adres IP i DNS warto sprawdzać oddzielnie. Do tego służy test DNS.
Jak wykonać prosty eksperyment z dwiema przeglądarkami?
Najprostszy test wykonaj na dwóch przeglądarkach, ale proxy ustaw ręcznie tylko w jednej z nich. W Firefoxie ustawienia połączenia pozwalają wybrać między innymi brak proxy, ustawienia systemowe i ręczną konfigurację proxy.
Najpierw zapisz wynik na tej samej stronie testowej bez zmiany konfiguracji. Następnie ustaw proxy wyłącznie w przeglądarce A, a przeglądarkę B pozostaw bez tej zmiany. Porównuj tę samą rodzinę adresów: IPv4 z IPv4 albo IPv6 z IPv6. Różne wyniki pokażą różne adresy wyjściowe tych konkretnych połączeń. Po próbie przywróć wcześniejsze ustawienia.
Ten eksperyment nie mówi, jak łączy się komunikator, klient poczty czy inny program. Aby sprawdzić ich zachowanie, potrzebujesz diagnostyki właściwej dla danej aplikacji albo serwera testowego, z którym rzeczywiście łączy się ten program.
Adres proxy nie mówi, czy operator jest godny zaufania
Dodanie pośrednika oznacza również wybór operatora infrastruktury. Znaczenie ma nie tylko mechanizm VPN lub proxy, ale też to, kto zarządza serwerem, jakie dane są potrzebne do działania usługi i jakie zasady ich obsługi deklaruje operator.
Poprawna zmiana publicznego adresu IP potwierdza określony efekt sieciowy. Nie potwierdza, że przypadkowy publiczny serwer proxy jest bezpieczny, dobrze zarządzany albo odpowiedni do przesyłania wrażliwych danych. Z drugiej strony sama opłata za usługę również nie jest dowodem jakości.
Kiedy wybrać proxy, a kiedy VPN?
Proxy jest naturalnym narzędziem, gdy potrzebny jest pośrednik dla konkretnej aplikacji, protokołu albo klasy żądań. Węższy zakres może być zaletą, bo nie zmienia routingu reszty urządzenia.
VPN lepiej odpowiada na wymaganie wspólnego, chronionego odcinka komunikacji dla wielu aplikacji albo dostępu do innej sieci na poziomie IP. Wybór nie wynika więc z etykiety produktu, ale z zakresu, który ma zostać objęty zmianą.
Mechanizm tunelu VPN opisuje osobno artykuł Co to jest VPN i jak działa tunel VPN?.
Podsumowanie
VPN i proxy mogą zmienić adres widziany przez usługę, ale działają na różnych poziomach i mają inny typowy zakres. VPN zwykle integruje się z routingiem urządzenia, a proxy często dotyczy konkretnej aplikacji lub protokołu.
Przed wyborem ustal trzy rzeczy: jaki ruch ma być objęty zmianą, gdzie ma kończyć się szyfrowanie i które aplikacje powinny korzystać z pośrednika. Dopiero wtedy można dobrać mechanizm i sensownie sprawdzić jego działanie.