
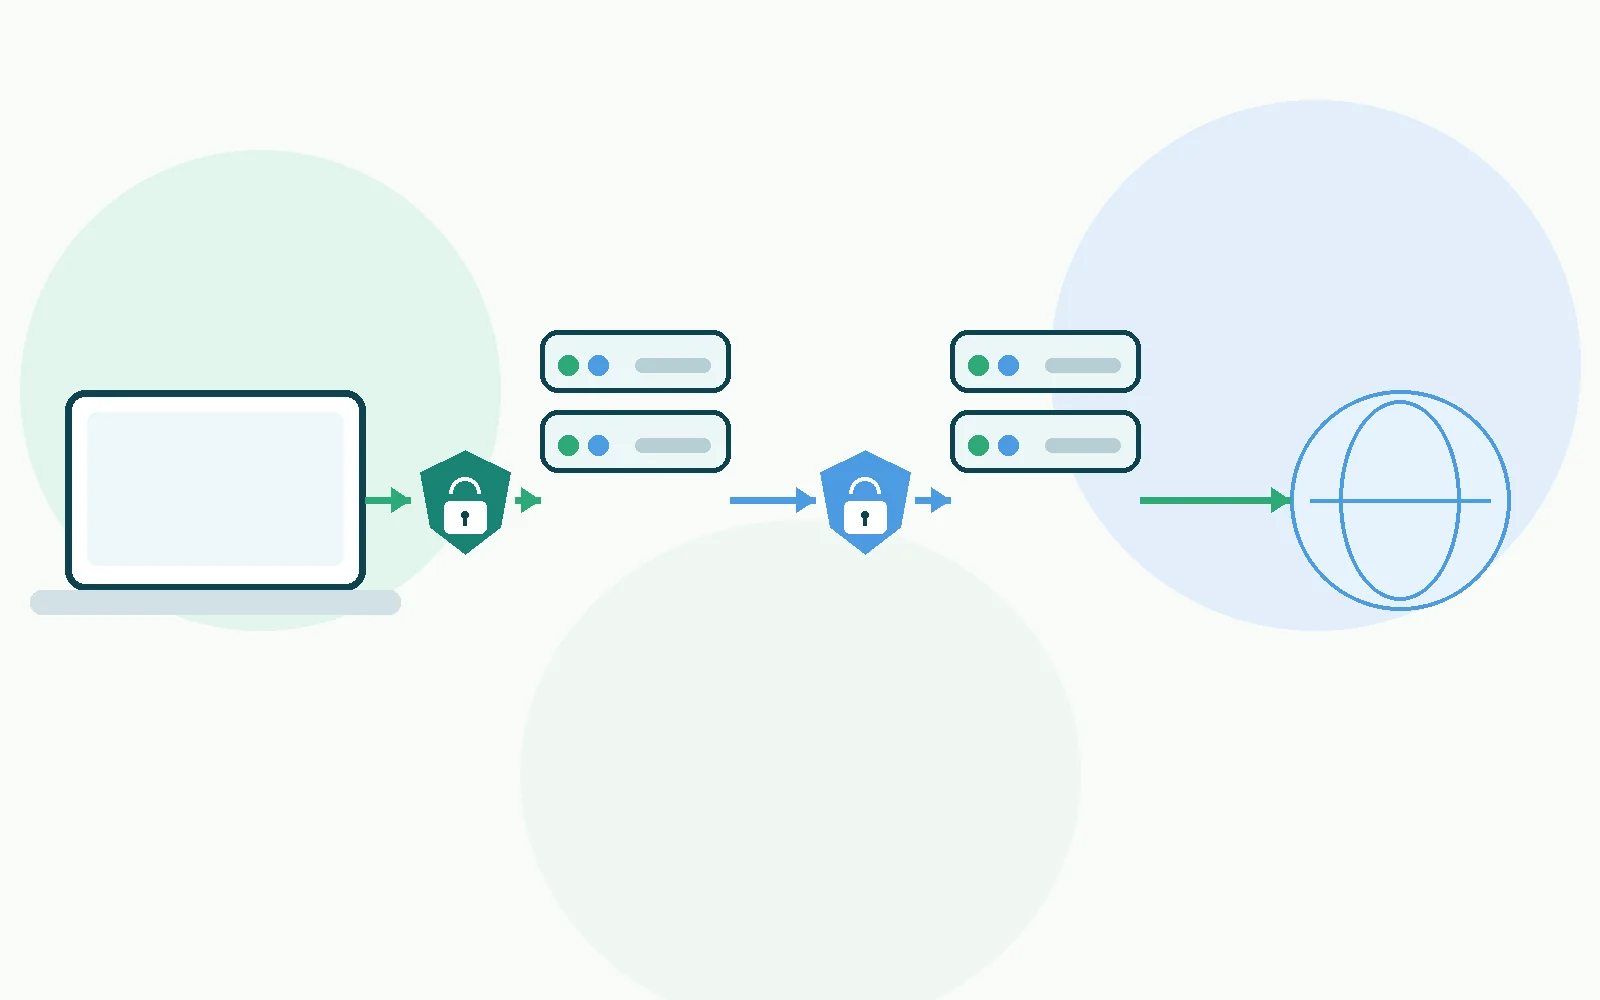
Double VPN, Multi-Hop i Secure Core opisują podobną klasę rozwiązań: ruch nie opuszcza infrastruktury VPN po pierwszym serwerze, lecz przechodzi jeszcze przez kolejny węzeł. Dla serwisu docelowego adresem wyjściowym jest drugi serwer.
Nie każda implementacja ma ten sam cel. Jedni dostawcy przedstawiają Multi-Hop jako dodatkową warstwę prywatności, inni budują pierwszy etap na specjalnie kontrolowanej infrastrukturze. Dlatego warto analizować trasę i model zagrożenia, a nie samą nazwę funkcji.
Jak wygląda zwykły VPN?
W standardowym połączeniu urządzenie zestawia tunel do jednego serwera VPN. Ten serwer zna adres klienta potrzebny do zestawienia połączenia, a następnie przekazuje ruch do Internetu. Serwis docelowy widzi adres wyjściowy tego serwera.
To nadal scentralizowany model zaufania: operator VPN kontroluje infrastrukturę, przez którą przechodzi ruch.
Co zmienia drugi serwer?
W połączeniu Multi-Hop ruch przechodzi najpierw przez serwer wejściowy, a dopiero potem przez serwer wyjściowy. Jeśli te role są rozdzielone, pojedynczy punkt obserwacji może mieć mniej informacji o całej ścieżce. Nie oznacza to jednak automatycznego rozproszenia zaufania organizacyjnego: gdy oba węzły należą do tej samej usługi, nadal ufasz jednemu operatorowi, jego systemom i polityce danych.
Proton opisuje Secure Core jako model, w którym ruch najpierw przechodzi przez specjalnie kontrolowany serwer w Szwajcarii, Islandii lub Szwecji, a dopiero potem do serwera wyjściowego w wybranym kraju. Celem jest zmniejszenie ryzyka związanego z obserwacją lub naruszeniem serwera wyjściowego.
Double VPN nie oznacza „2× większego bezpieczeństwa”
Nawet jeśli konkretna implementacja używa osobnych warstw szyfrowania na kolejnych etapach, nie należy interpretować tego jako „2× większego bezpieczeństwa”. Główna zmiana dotyczy architektury trasy i rozdzielenia punktów obserwacji.
Multi-Hop zmienia przede wszystkim liczbę węzłów VPN, drogę ruchu oraz to, jakie informacje są dostępne na poszczególnych etapach.
Co widzą poszczególne punkty?
W uproszczonym modelu pierwszy serwer zna źródłowy adres klienta, ale ruch opuszcza sieć do Internetu dopiero z drugiego serwera. Drugi serwer otrzymuje połączenie z infrastruktury pierwszego etapu, a nie bezpośrednio z domowego adresu użytkownika. Serwis docelowy widzi adres drugiego serwera.
Zakres treści widocznej po drodze nadal zależy od protokołów aplikacyjnych, np. HTTPS.
Kiedy Multi-Hop ma sens?
Najbardziej uzasadniony jest wtedy, gdy model zagrożenia obejmuje obserwację lub kompromitację jednego z serwerów pośrednich. Proton właśnie tak uzasadnia Secure Core: pierwszy etap ma być szczególnie kontrolowany, aby ograniczyć ryzyko związane z mniej zaufaną lokalizacją wyjściową.
Dla codziennego przeglądania zwykły VPN może być wystarczający. NordVPN w aktualnej dokumentacji zaznacza, że Double VPN nie jest przeznaczony do każdego zastosowania i oczekiwane jest wolniejsze połączenie ze względu na drugi serwer.
Wpływ na opóźnienie
Drugi serwer zwykle wydłuża trasę. Pakiety muszą przejść przez dodatkową lokalizację i dodatkowy etap przetwarzania. Im dalej od siebie znajdują się węzły, tym większa szansa na wyższy RTT.
Nie ma jednej wartości narzutu. Zależy od odległości, tras między operatorami, obciążenia i implementacji. Jeśli opóźnienie jest ważne, porównuj opóźnienie HTTPS dla konkretnych par serwerów zamiast samego trybu „Multi-Hop włączony/wyłączony”.
Wejście i wyjście mogą być wybierane różnie
Surfshark pozwala użytkownikowi wybrać parę MultiHop, a Proton Secure Core wiąże pierwszy etap ze swoją specjalną infrastrukturą. To pokazuje, że ta sama etykieta funkcjonalna może kryć inny sposób zarządzania trasą.
Przed zakupem sprawdź, czy możesz wybrać oba węzły, tylko wyjście, czy cała para jest ustalana przez aplikację.
Czego Multi-Hop nie rozwiązuje?
- Nie usuwa cookies, fingerprintingu ani danych konta.
- Nie zastępuje polityki no-logs i oceny operatora.
- Nie usuwa ryzyka korelacji przez przeciwnika zdolnego obserwować oba końce ruchu.
- Nie gwarantuje mniejszego pingu ani większej prędkości.
- Nie jest tym samym co Tor, który ma inny model sieci i zaufania.
Ogólne ograniczenia VPN opisuje Co zmienia VPN, a czego nie ukrywa?.
Multi-Hop a wybór protokołu
Funkcja może być dostępna tylko z wybranymi protokołami lub aplikacjami. Dostępność na Windows, routerze i telefonie może się różnić nawet w obrębie jednej usługi.
Nie zakładaj więc, że funkcja obecna na jednym systemie działa identycznie wszędzie. Ogólne różnice protokołów omawia poradnik WireGuard, OpenVPN i IKEv2.
Jak ocenić, czy potrzebujesz Multi-Hop?
- Określ, przed jakim scenariuszem ma chronić drugi serwer.
- Sprawdź, kto kontroluje pierwszy i drugi węzeł.
- Sprawdź, czy możesz wybrać trasę i na jakich platformach.
- Porównaj opóźnienie zwykłego połączenia i Multi-Hop w podobnych warunkach.
- Nie używaj samej obecności tej funkcji jako zamiennika oceny polityki danych.
Jeżeli Multi-Hop jest dla Ciebie jednym z kryteriów zakupu, zestaw go z pozostałymi punktami z poradnika Jak wybrać VPN?.
Podsumowanie
Multi-Hop dodaje kolejny serwer VPN do ścieżki i może rozdzielić informacje między etapem wejściowym i wyjściowym. Ma sens głównie przy bardziej wymagającym modelu zagrożeń.
Kosztem jest dłuższa i bardziej złożona trasa. Nie należy traktować tej funkcji jako uniwersalnie „bezpieczniejszego trybu”, lecz jako narzędzie do konkretnego ryzyka.