
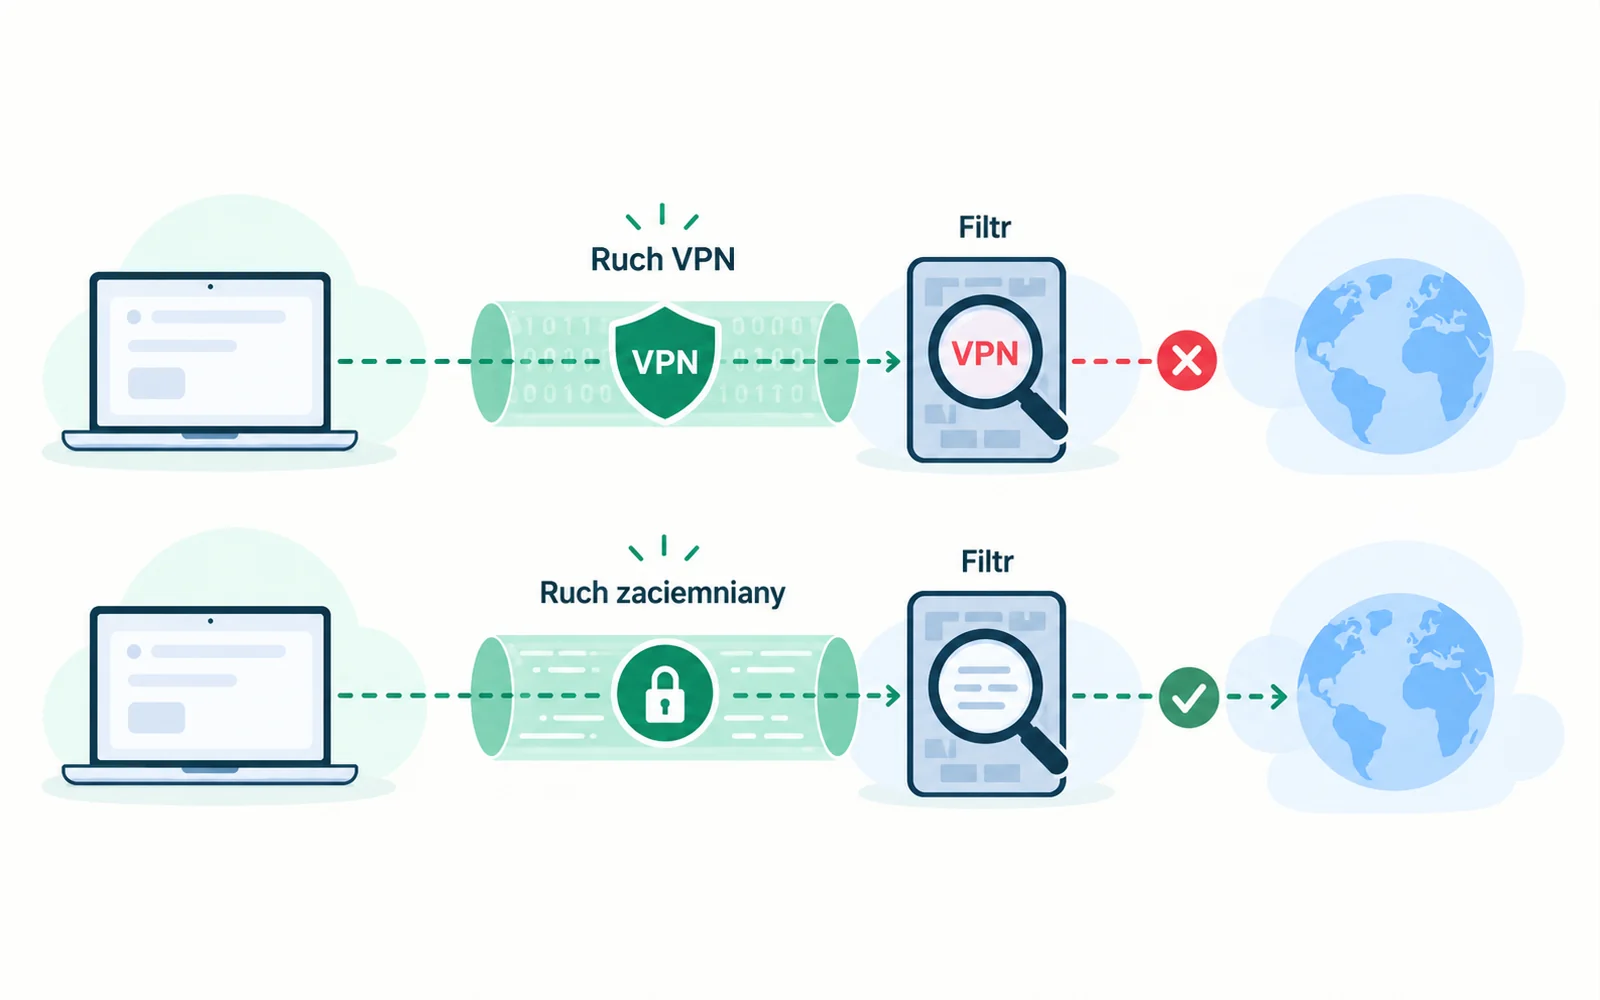
Serwery zaciemniane, obfuscated VPN i protokoły typu Stealth mają wspólny cel: utrudnić sieci pośredniej rozpoznanie, że dany ruch jest tunelem VPN. Nie zmieniają podstawowej funkcji VPN — nadal kierujesz ruch przez serwer pośredni — ale modyfikują sposób, w jaki połączenie wygląda dla filtrów, zapór i systemów DPI.
Taka funkcja nie jest potrzebna na każdej sieci. Największy sens ma wtedy, gdy zwykły WireGuard, OpenVPN lub IKEv2 jest blokowany albo ograniczany właśnie dlatego, że można go rozpoznać.
Co sieć może rozpoznać bez zaciemniania?
Administrator sieci nie musi znać treści zaszyfrowanego tunelu, aby rozpoznać charakterystyczny sposób zestawiania połączenia, używane porty, transport albo wzorce pakietów. To może wystarczyć do blokowania określonego protokołu.
Tradycyjne protokoły VPN mogą być łatwiejsze do wykrycia przez systemy Deep Packet Inspection. Techniki obfuscation mają ukrywać charakterystyczne cechy ruchu, aby utrudnić taką klasyfikację.
Na czym polega obfuscation?
Ogólna idea jest prosta: zmienić wygląd transportu tak, aby przypominał częściej dozwolony ruch albo przynajmniej nie miał łatwego do wykrycia podpisu VPN.
Implementacje są różne. Proton Stealth tuneluje połączenie w sposób mający przypominać zwykły ruch TLS. NordVPN w 2026 r. informuje o migracji kategorii Obfuscated Servers z OpenVPN na protokół NordWhisper, który również ma sprawiać, że ruch wygląda bardziej jak zwykła komunikacja webowa.
Nie należy więc traktować „obfuscated” jako jednego standardowego protokołu. To nazwa funkcji lub klasy technik, a szczegóły zależą od operatora.
Czego zaciemnianie nie ukrywa?
Obfuscation ma utrudnić klasyfikację ruchu jako VPN. Nie oznacza niewidzialności w sieci. Sieć nadal może obserwować adresy endpointów, z którymi urządzenie bezpośrednio zestawia połączenie, a także czas, wolumen i kierunek transmisji, nawet jeśli trudniej sklasyfikować je jako VPN.
Jeżeli adres serwera jest znany i blokowany, sama zmiana wyglądu pakietów może nie wystarczyć. Dostawcy stosują więc także alternatywne trasy, inne adresy lub dodatkowe techniki obchodzenia blokad.
Obfuscation a szyfrowanie
Obfuscation nie oznacza automatycznie „dwa razy bezpieczniejszego szyfrowania”. Niektóre implementacje dodają dodatkową warstwę transportową, np. TLS, ale jej głównym zadaniem jest utrudnienie rozpoznania VPN, a nie podwojenie ochrony danych aplikacji.
Podstawowe bezpieczeństwo tunelu nadal zależy od protokołu i implementacji. Różnice między WireGuard, OpenVPN i IKEv2 opisuje poradnik WireGuard, OpenVPN i IKEv2 — czym różnią się protokoły VPN?.
Kiedy ta funkcja ma sens?
- Zwykły VPN nie może zestawić połączenia w restrykcyjnej sieci.
- Firewall blokuje rozpoznawane protokoły lub porty VPN.
- Korzystasz z sieci, która aktywnie filtruje albo ogranicza ruch tunelowany.
- Potrzebujesz obejścia lokalnej cenzury lub blokady technicznej i jest to zgodne z obowiązującymi zasadami oraz prawem.
Jeżeli standardowy VPN działa poprawnie, obfuscation nie daje automatycznie większej prywatności dla zwykłego przeglądania. Może za to zwiększyć złożoność trasy albo ograniczyć dostępne protokoły i funkcje.
Czy zaciemnianie zawsze obniża prędkość?
Nie da się tego stwierdzić dla całej kategorii. Dodatkowa warstwa transportowa może zwiększać narzut, ale wynik zależy od konkretnego protokołu, serwera i jakości trasy.
Najważniejszy jest warunek praktyczny: jeśli zwykły protokół jest blokowany, wolniejsze działające połączenie może być bardziej użyteczne niż szybszy wariant, którego sieć w ogóle nie przepuszcza.
Obfuscated nie znaczy anonimowy
Ukrycie charakteru tunelu nie usuwa cookies, kont, fingerprintingu ani danych przekazywanych serwisom. Nie zmienia też modelu zaufania do dostawcy VPN.
Przy obchodzeniu cenzury zawsze trzeba uwzględniać model zagrożeń: VPN chroni ruch przed lokalnym podsłuchem, ale operator VPN może posiadać informacje o połączeniu. Obfuscation nie usuwa tego kompromisu. Inny model trasowania i zaufania opisuje poradnik VPN a Tor — czym się różnią i kiedy łączyć te technologie?.
Jak sprawdzić, czy funkcja jest potrzebna?
- Najpierw sprawdź zwykły protokół VPN na tej samej sieci.
- Jeżeli połączenie nie dochodzi do skutku, zmień protokół zgodnie z dokumentacją klienta.
- Jeżeli problem wygląda na blokowanie VPN, włącz tryb Stealth, Obfuscated lub analogiczną funkcję.
- Po zestawieniu tunelu sprawdź publiczny IP, DNS i IPv4/IPv6.
- Nie traktuj samego napisu „Connected” jako dowodu, że cały ruch działa zgodnie z oczekiwaniem.
Co sprawdzić przed wyborem usługi?
Jeżeli obfuscation jest dla Ciebie kryterium zakupu, sprawdź platformy i protokoły obsługujące tę funkcję. Przykładowo Proton publikuje osobny protokół Stealth, a NordVPN zmienia w 2026 r. sposób działania kategorii Obfuscated Servers na NordWhisper. Dostępność na routerze, Linuxie czy urządzeniu mobilnym może się różnić.
Ogólną listę kryteriów znajdziesz w poradniku Jak wybrać VPN?.
Podsumowanie
Obfuscation nie zmienia VPN w niewidzialne połączenie. Utrudnia rozpoznanie charakterystycznego ruchu tunelu i może pomóc tam, gdzie zwykłe protokoły są filtrowane.
To funkcja do konkretnego problemu sieciowego. Jeśli standardowy VPN działa bez przeszkód, zaciemnianie nie jest automatycznie dodatkową warstwą prywatności, której każdy użytkownik potrzebuje.