
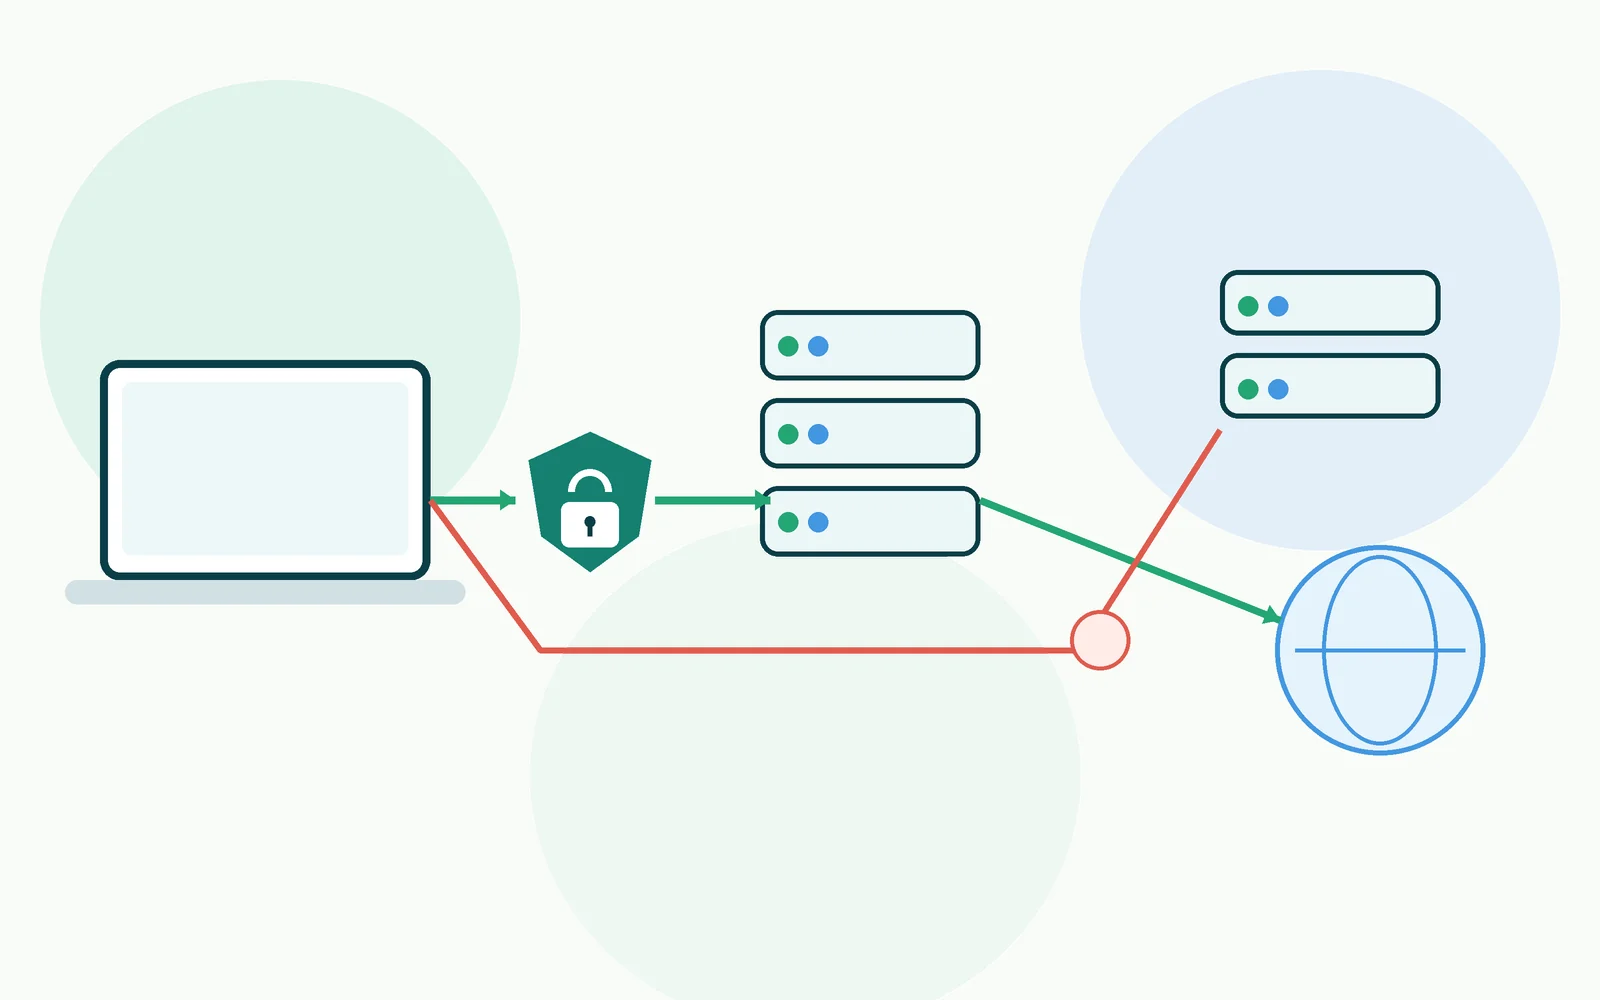
W kontekście VPN „DNS leak” oznacza niezamierzone ujawnienie zapytań DNS poza ochroną, której oczekujesz od swojej konfiguracji. Problemem może być użycie nieoczekiwanego resolvera, ale także sytuacja, w której zapytania do zamierzonego resolvera idą inną trasą lub bez ochrony, którą zakładałeś.
To rozróżnienie jest ważne, bo sam test resolverów nie pokazuje całej drogi zapytania. Może wskazać infrastrukturę wykonującą dalsze zapytania DNS, ale nie odtwarza wszystkich połączeń pomiędzy przeglądarką, systemem, VPN i resolverem.
Co właściwie oznacza „DNS leak”?
Najbardziej użyteczna definicja nie brzmi „pojawił się obcy DNS”, lecz: zapytania DNS zostały ujawnione inaczej, niż przewidywała konfiguracja użytkownika. W praktyce najczęściej trzeba rozdzielić dwa rodzaje nieprawidłowości.
- Nieoczekiwany resolver. Na przykład po włączeniu VPN nadal pojawia się infrastruktura DNS operatora dostępu, mimo że klient VPN miał przejąć DNS.
- Nieoczekiwana trasa. Używasz zamierzonego publicznego resolvera, ale połączenie do niego może iść poza tunelem VPN. Sam adres resolvera tego nie rozstrzyga.
Wynik może też nie dostarczać danych pozwalających ustalić trasę. Wtedy test nie rozstrzyga, czy zapytania opuściły tunel.
Ryzyka związane z samym resolverem trzeba odróżnić od ryzyk na trasie DNS. Przy VPN wybór serwera, sposób ochrony zapytań i droga do serwera są powiązane, ale nie są tym samym.
Co pokazuje test DNS?
Test DNS PolecaneVPN uruchamia serię unikalnych zapytań i obserwuje, z jakiej infrastruktury docierają one do kontrolowanych serwerów autorytatywnych. Dzięki temu można zobaczyć adresy resolverów wykonujących dalsze zapytania w imieniu przeglądarki lub systemu.
To nie jest prosta kopia pola „DNS” z ustawień karty sieciowej. Urządzenie może wysyłać pytania do routera, router może przekazywać je dalej, a przeglądarka może używać osobnej konfiguracji DNS over HTTPS. Wynik testu opisuje obserwowaną infrastrukturę resolverów, a nie wszystkie wcześniejsze etapy komunikacji.
Różnicę pomiędzy publicznym IP, adresem lokalnym i resolverem wyjaśnia artykuł Publiczny IP, prywatny IP i adres resolvera DNS.
Jeden resolver, kilka adresów — czy to wyciek?
Nie samo w sobie. Duże usługi DNS korzystają z wielu węzłów, adresów i mechanizmów równoważenia ruchu. Jeden operator może więc pojawić się pod kilkoma adresami w tym samym przebiegu.
Dlatego zasada „więcej niż jeden adres = leak” jest błędna. Ważniejsze jest to, do jakiej infrastruktury należą wyniki i czy są zgodne z oczekiwaną konfiguracją.
DoH, resolver i trasa to trzy różne rzeczy
DNS over HTTPS przenosi DNS przez HTTPS. To mówi o sposobie transportu zapytań, ale nie odpowiada automatycznie na pytanie, którędy połączenie do resolvera biegnie względem VPN.
Jeżeli w teście widzisz adresy dostawcy, którego świadomie używasz do DoH, taki wynik może być zgodny z konfiguracją. Sam wynik organizacji lub adresu nie potwierdza jednak, że przeglądarka faktycznie użyła DoH — to ustalasz na podstawie ustawień i diagnostyki przeglądarki.
- Wybór resolvera — kto odpowiada na pytania DNS.
- Szyfrowanie DNS — czy zapytania są transportowane np. przez DoH albo DoT.
- Trasa do resolvera — czy połączenie z nim idzie przez tunel VPN czy poza nim.
Jak interpretować wynik przy włączonym VPN?
Widzisz resolver dostawcy VPN
To jest zgodne z typową konfiguracją, w której klient VPN kieruje DNS do własnej infrastruktury. Nie potwierdza jednak samodzielnie trasy całego ruchu ani poprawności innych warstw.
Widzisz resolver operatora Internetu
Jeżeli klient VPN miał przejąć DNS, taki wynik wymaga wyjaśnienia. Najpierw porównaj go z testem bez VPN. Jeśli ten sam resolver operatora pojawia się w obu stanach, sprawdź ustawienia DNS w kliencie VPN, systemie i przeglądarce.
Widzisz publiczny DNS, którego sam używasz
To może być wynik prawidłowy. Sam fakt pojawienia się np. publicznego resolvera nie mówi jeszcze, czy połączenie do niego biegło tunelem. Jeżeli używasz DoH, potwierdź to w ustawieniach przeglądarki, a nie na podstawie samej nazwy organizacji w teście.
Widzisz kilka różnych organizacji
Może to wynikać z kilku konfiguracji DNS, mechanizmu awaryjnego albo rozproszonej infrastruktury. Powtórz test w tych samych warunkach i dopiero wtedy porównuj wyniki.
Czego test DNS nie pokazuje?
Test resolverów nie jest traceroute dla DNS. Nie pokazuje wszystkich routerów po drodze i nie potwierdza, czy połączenie do widocznego resolvera przebiegło wewnątrz tunelu VPN.
Nie ustala też polityki logowania operatora resolvera. Recursive resolver znajduje się w szczególnej pozycji, bo otrzymuje zapytania użytkowników, ale techniczna obsługa zapytań i zasady przechowywania danych to dwa odrębne problemy.
Co zrobić po nieoczekiwanym wyniku?
Zamiast wyłączać po kolei wszystkie funkcje, zbierz krótki zestaw danych porównawczych:
- Uruchom test bez VPN i zapisz widoczne resolvery.
- Połącz VPN i powtórz test w tej samej przeglądarce.
- Zanotuj ustawienia DNS/DoH przeglądarki oraz tryb DNS i split tunnelingu w kliencie VPN.
- Porównaj te informacje z dokumentacją używanego VPN.
- Jeżeli wynik nadal jest niejasny, przekaż pomocy technicznej oba wyniki i zapisane ustawienia zamiast resetować konfigurację „w ciemno”.
Jeśli problem dotyczy różnic między rodzinami adresów, zobacz IPv4 i IPv6 przy VPN. Do szerszej kontroli możesz użyć pełnego testu VPN.
Podsumowanie
DNS leak przy VPN to niezamierzone ujawnienie zapytań poza ochroną przewidzianą przez konfigurację. Może chodzić o nieoczekiwany resolver albo o nieoczekiwaną trasę do resolvera, którego wybór sam w sobie jest prawidłowy.
Test DNS PolecaneVPN pozwala obserwować infrastrukturę resolverów. Nie potwierdza całej trasy ani tego, czy przeglądarka używała DoH. Dlatego wynik trzeba zestawić z konfiguracją przed i po VPN, zamiast oceniać go wyłącznie po liczbie lub nazwie adresów.